Ludi tjedan u kibernetičkoj sigurnosti: zašto je naš EU AI chat ostao siguran unatoč nedavnim probojima
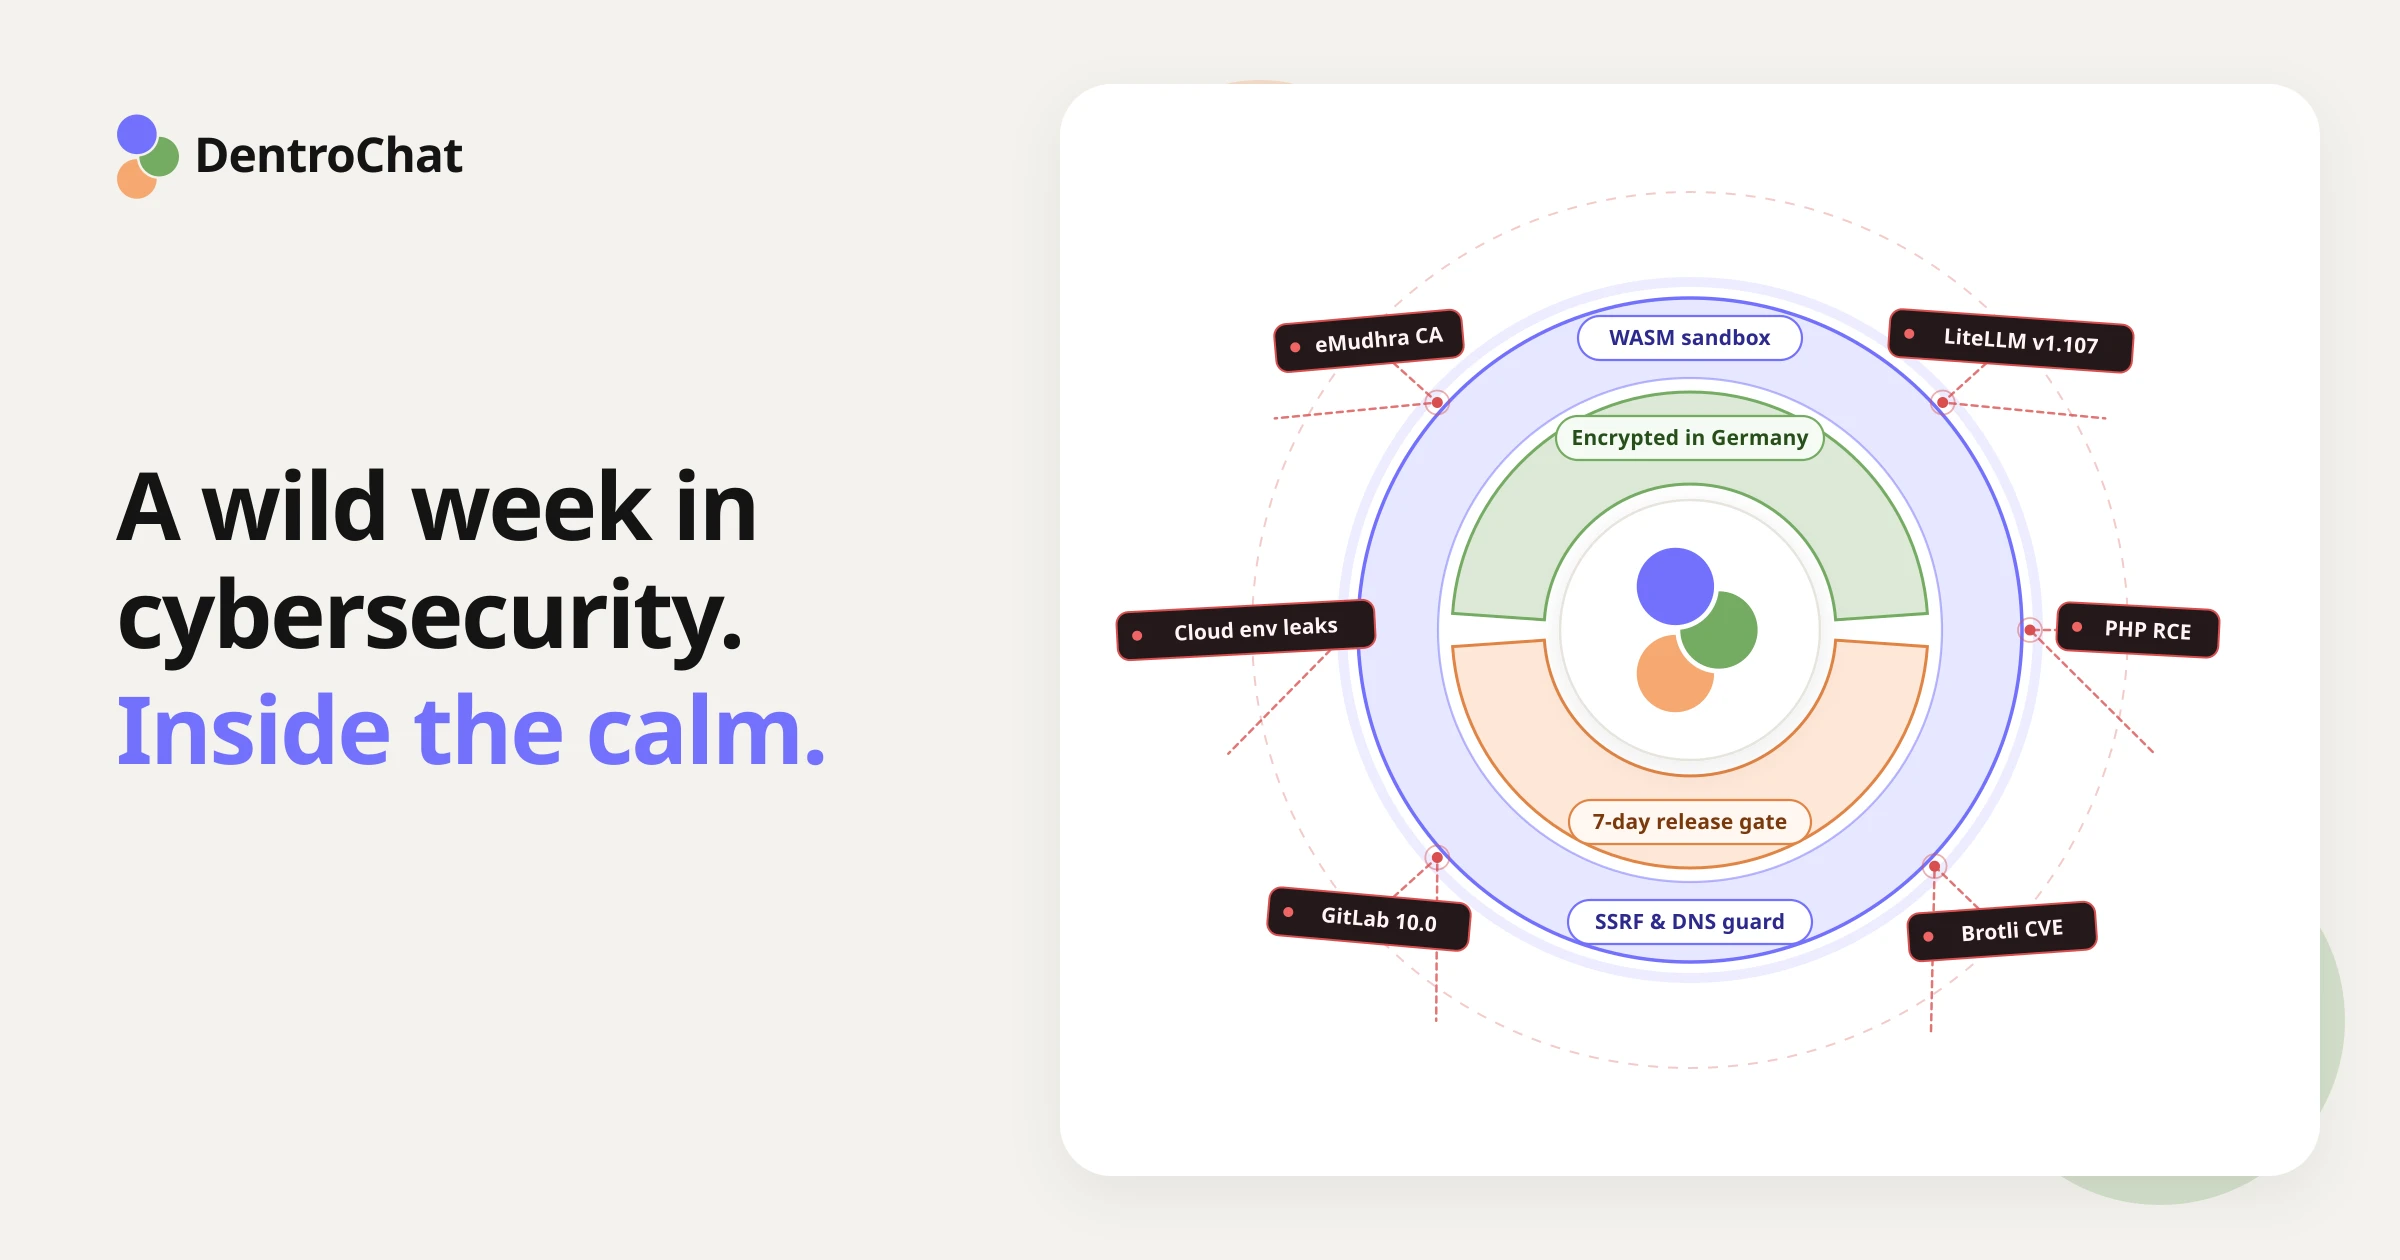
tl;dr: Treći tjedan listopada 2026. donio je iznimni val sigurnosnih incidenata u tech industriji, ali DentroChat i tvoji podaci su sigurni.
Ako pratiš security vijesti, ovaj tjedan djeluje kao poplava. Manja upozorenja izlaze često, ali kad se u nekoliko dana kompromitira toliko temeljnih alata i cloud platformi, moramo reći: WILD je.
Za manje od tjedan dana dogodilo se sve ovo:
- Incident certifikacijskog tijela eMudhra: 8 međucertifikata pod eMudhrinim korijenom
emSignimalo je izuzetno slabe privatne ključeve. Budući da su se ti ključevi mogli rekonstruirati radi presretanja HTTPS prometa, glavni preglednici morali su blokirati certifikate, eMudhra je danas najavila potpuni izlazak iz globalnog SSL/TLS certifikatnog posla (!), auv,pip,Node.js,Bun,GoiRust(!) dobili su hitna ažuriranja da uklone kompromitirani CA iz ugrađenih trust storeova. - Kritični CVE-ovi u ključnom internet softveru: U PHP-u zakrpljene su dvije ranjivosti daljinskog izvršavanja koda bez autentifikacije (
CVE-2026-109618iCVE-2026-109619), uz kritični buffer overflow u Google Brotliju (CVE-2026-111497), neautentificirani RCE najveće ozbiljnosti u GitLabu (CVE-2026-110264) i ranjivost Linux kernela „PwnEscape“ (CVE-2026-99999). - Kompromitacija supply chaina LiteLLM-a: Jučer, 21. listopada, napadači su (opet) preuzeli LiteLLM release pipeline i gurnuli verziju s backdoorom (
v1.107.0) na PyPI i Docker Hub. Budući da zlonamjerni paket uključuje startup hook koji se automatski pokreće pri svakom startu Pythona, odmah je pokupio cloud vjerodajnice i API ključeve s pogođenih servera. - Proboji na platformama Railway i Zeabur: Zeabur je najavio trajno gašenje nakon drugog proboja koji je izložio 3,2 milijuna zapisa env varijabli s 321.000 korisničkih računa. Jučer je Railway također rekao da je napadač pristupio klijentskim env varijablama i dešifrirao ih. Meta su, zanimljivo, bili AI inference ključevi.
- Veliki enterprise proboji: Napadači su dobili pristup Microsoft 365 klijentskim tenantima pomoću ukradenih ConnectWise (SkyKick) backup vjerodajnica, a Capcom je imao proboj koji je pogodio 11,7 milijuna korisničkih računa.
Je li ovo „Cyberpocalypse“, ili se imunološki sustav interneta budi?
Zašto odjednom ispliva toliko starih bugova u regex compilerima, dekoderima kompresije, alokatorima memorije i kripto postavkama?
Odgovor je uglavnom taj što AI sada čita kod cijelog svijeta. Sigurnosni istraživači i branitelji (kao i napadači) daju AI-ju da pregleda open source biblioteke. Rezultat: mnoštvo edge caseova koje su ljudi 15 godina propuštali. Čak su i slabi eMudhra CA ključevi očito uočeni uz pomoć AI-ja.
Neki komentatori već zovu ovaj tjedan „Cyberpocalypse“. Mi to više vidimo kao imunološki sustav interneta koji se konačno budi i liječi sam sebe. Većina bugova godinama je bila u produkcijskom kodu, a otkrivanje znači da se konačno mogu popraviti.
Budući da sam prije mnogo godina na TU Grazu pisao diplomski o modelu povjerenja i strukturnim rizicima certifikacijskih tijela, eMudhra kaskada do uv, pip, Node.js i Bun podsjetila me zašto sam tada odabrao tu temu. Na internetu povjerenje ima mnogo oblika i vrlo je složen sustav.
Gdje stoji DentroChat nakon incidenata ovog tjedna
Ako koristiš DentroChat za svakodnevni rad i povjerljive dokumente, tvoji razgovori i datoteke nisu bili pogođeni nijednim od tih incidenata. Budući da držimo arhitekturu vitkom, većina pogođenog softvera uopće nije u našem stacku, a ono što koristimo odmah smo zakrpalili:
- CA trust problem kod
uv,pip, Node.js i Bun: CLI alati i runtimeovi nose vlastitu listu pouzdanih CA-ova, pa je sve što je vjerovalo kompromitiranom eMudhra korijenu moralo biti ažurirano. DentroChat uopće ne koristiuvnipipna serverima. Naša web aplikacija radi na Bunu, pa smo produkcijske kontejnere podigli na Bun 1.4.4 (uz zakrpljene Debian sistemske certifikate), što u potpunosti uklanja kompromitirani eMudhra korijen. - LiteLLM (malware
v1.107.0): Iako AI zahtjeve usmjeravamo kroz europski inference gateway (Cortecs), nigdje u stacku ne koristimo Python bibliotekuLiteLLMniti njezine Docker slike. - Railway, Zeabur i cloud deploy platforme: Ne hostamo na multi-tenant developer PaaS-ovima poput Railwayja ili Zeabura, niti pohranjujemo korisničke podatke kod US hyperscalera ili u Microsoft cloud tenantima. Kao što piše na stranici Podizvođači, deploye vodimo vlastitom self-hosted Coolify instancom koja radi izravno na našim europskim serverima. Nijedan vanjski PaaS vendor ne drži naše env varijable ni deployment tajne.
- PHP, GitLab i ovisnosti aplikacije: Ne pokrećemo PHP ni self-hosted GitLab. Osim toga, pregledali smo i ažurirali cijelo stablo ovisnosti chat platforme i web stranice, i trenutno imamo nula poznatih ranjivosti.
Kako smo arhitekturirali DentroChat da tvoji podaci ostanu sigurni
Budući da će AI-asistirani code audit i dalje otkrivati nove CVE-ove u open sourceu, third-party paketi nikad neće biti potpuno „bez bugova“. Zato smo DentroChat dizajnirali sa strogo izolacijom, da greška u jednoj komponenti ne može ugroziti tvoje podatke ni naše servere.
1. Izvršavanje koda u WebAssembly sandboxu bez mreže
Ove godine viralni security izvještaj pokazao je da su se OpenAI agenti izbili iz sandboxa u internoj evaluaciji. Bijeg je bio moguć jer su agenti radili u Linux kontejneru koji je još imao mrežni pristup internom package registry proxyju, a agent je iskoristio zero-day u tom proxyju da dođe do interneta.
Kod DentroChat-a ta attack path (trenutačno) ne postoji, jer ne pokrećemo korisnički kod u Linux kontejneru sa shellom ili package installerom. Kad uploadaš spreadsheet ili tražiš Python analizu, kod radi u izoliranom WebAssembly (WASM) sandboxu:
- Svaka podržana Python biblioteka za analizu podataka i dokumente pre-bundled je pri buildu, pa se runtime ništa ne vuče s PyPI-ja niti internog proxyja.
- Prije nego Python krene, svi outbound mrežni API-ji, dynamic library loaderi i mostovi prema host filesystemu odrezani su i uklonjeni iz runtimea.
- Čak i da Python biblioteka ikad sadrži supply-chain backdoor poput LiteLLM startup skripte, WebAssembly sandbox nema mrežnu vezu za slanje podataka van niti pristup server env varijablama ili datotekama drugih korisnika. Kad dobiješ chart ili dokument, privremeni workspace se opet briše.
2. Sedmodnevno hlađenje protiv supply-chain napada
LiteLLM napad je išao ovako:
- zlonamjerna verzija paketa objavi se na PyPI
- automatizirani build pipelineovi diljem svijeta je odmah instaliraju
- nakon 2 sata istraživači shvate da nešto nije u redu
- do tada je zlonamjerni kod već mogao pogoditi mnoge sustave
Da spriječimo takav „supply chain attack“, naš package manager uz frozen lockfileove nameće strogo minimalno starost izdanja od 7 dana. Svježe objavljena open source verzija mora preživjeti puni tjedan javne provjere prije nego build pipeline dopusti instalaciju. Osim naravno kad ručno auditiramo i pinamo konkretan security patch poput današnjeg runtime ažuriranja…
3. Zašto blokiramo pristup internoj mreži kad AI posjećuje web stranice
Kad tražiš od DentroChat-a da pročita web stranicu ili dohvati javni dataset s open-data API-ja, naš server fetcha taj URL u tvoje ime. Bez strogih mrežnih granica zlonamjerna stranica mogla bi sakriti upute koje zavaraju AI da traži interne adrese (npr. 127.0.0.1 ili interne Docker portove) umjesto javne stranice. Ta tehnika zove se Server-Side Request Forgery (SSRF) i mogla bi izložiti interne servise na samom serveru.
Zato naš outbound fetcher rješava DNS prije spajanja, blokira sve private, loopback i interne IP rangeove te pin-a provjerenu IP adresu na svakom redirect skoku. Čak i ako stranica pokuša prevariti model ili DNS rebindingom u zadnjoj milisekundi promijeni IP domene u 127.0.0.1, veza se odbija prije nego dotakne našu internu mrežu.
4. Samoupravljano šifriranje u mirovanju na Hetzneru u Europi
Svi DentroChat application serveri, baze podataka i self-hosted alati rade na Hetzneru u Njemačkoj, dok su šifrirani backupi i pseudonimizirani server logovi na Scalewayu u Francuskoj, sve pod EU jurisdikcijom i izvan US CLOUD Acta. Cijelu infrastrukturu možeš pogledati bilo kad na stranici Podizvođači.
Svi podaci zaštićeni su šifriranjem u prijenosu i šifriranjem u mirovanju. Tehnički detalj koji se često zanemaruje: kod većine hostera (pa i Hetznera) diskovi servera uopće nisu šifrirani u mirovanju po defaultu. Zato mi sami konfiguriramo i vodimo encryption at rest. To se lijepo uklapa u naše privacy kontrole:
- Nula treniranja na tvojim razgovorima ili datotekama
- Automatsko brisanje chatova koje ti kontroliraš
- Discreet Chat način kad želiš razgovor isključiti iz AI memorije
Ostajemo oprezni
Dobra sigurnost nikad nije „gotova“.
Posebno sada kad i istraživači i napadači zero-day ranjivosti nalaze AI-jem brže nego ikad. Zahvalni smo što je naša arhitektura DentroChat u potpunosti zaštitila od vala incidenata ovog tjedna, ali ostajemo oprezni.
Aktivno procjenjujemo kako dodatno skratiti vrijeme reakcije na buduće zero-day exploite, ojačati server granice i čuvati tvoje podatke sigurnima, bez obzira koliko lud sljedeći tjedan u kibernetičkoj sigurnosti bude. Hvala što si dio DentroChat-a!