Villi viikko kyberturvallisuudessa: miksi EU-tekoälychatimme pysyi turvassa viimeaikaisten tietomurtojen keskellä
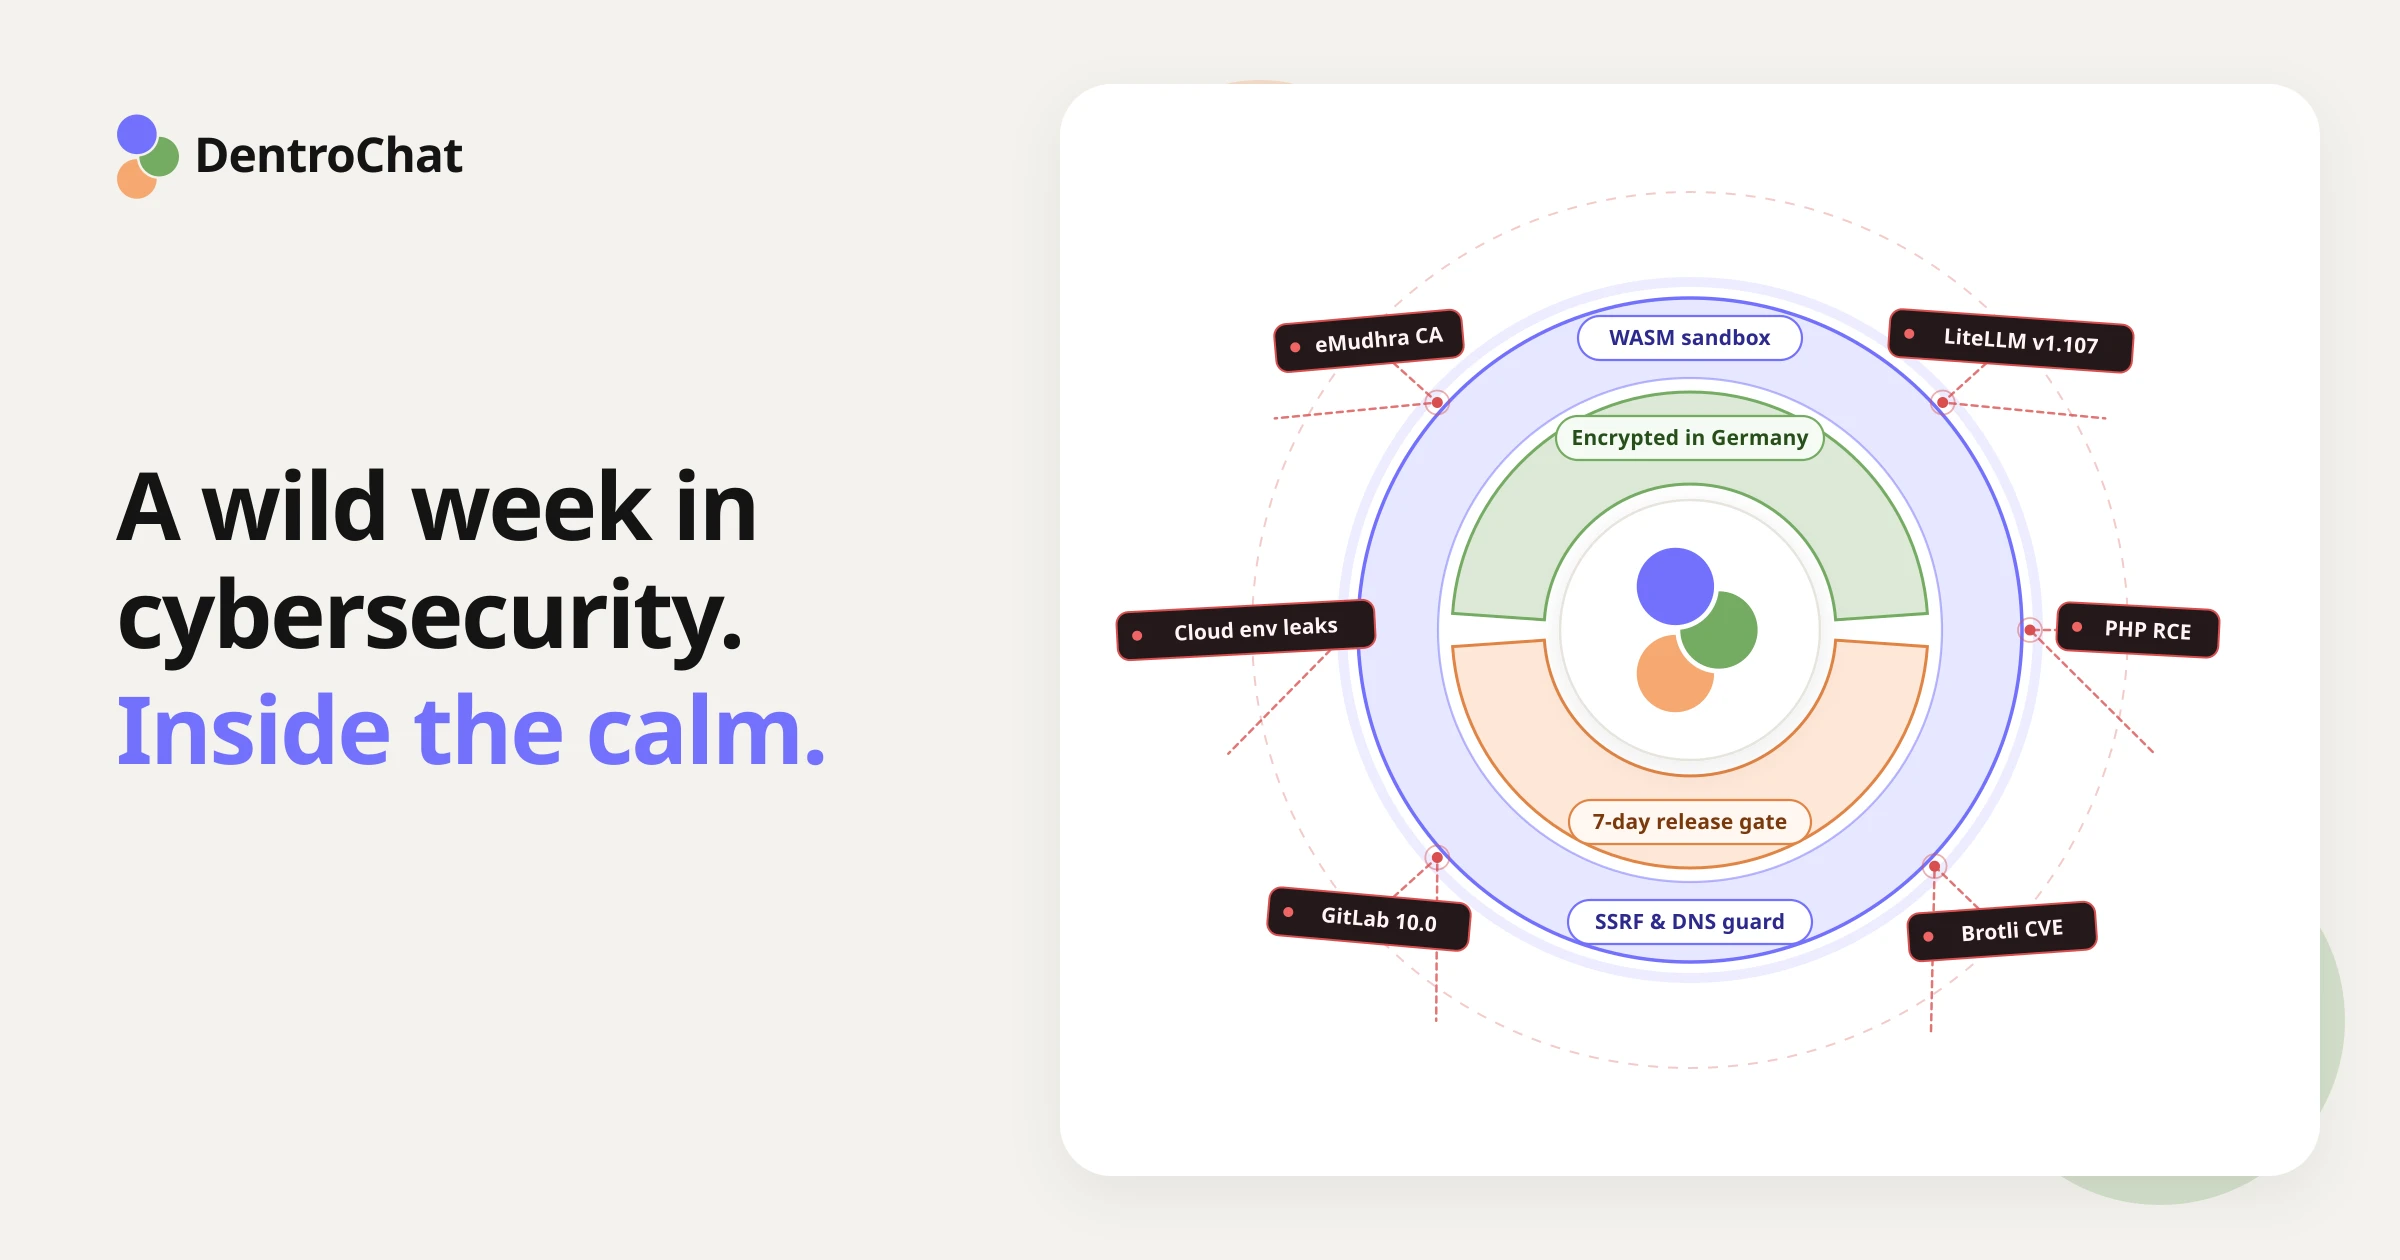
tl;dr: Lokakuun 2026 kolmas viikko toi poikkeuksellisen aallon tietoturvapoikkeamia koko teknologia-alalle, mutta DentroChat ja datasi ovat turvassa.
Jos seuraat tietoturvauutisia, tämä viikko tuntuu tulvalta. Pieniä varoituksia tulee jatkuvasti, mutta kun näin moni perustyökalu ja pilvi-alusta osuu samaan aikaan muutamassa päivässä, on rehellisesti sanottava WILD.
Alle viikossa ehti tapahtua kaikkea tästä:
- eMudhran varmenneviranomaisen tapaus: Kahdeksalla eMudhran
emSign-juuren alla olleella välisertifikaatilla (intermediate CA) havaittiin äärimmäisen heikot yksityiset avaimet. Koska avaimet voitiin laskea takaisin HTTPS-liikenteen sieppaamiseksi, suuret selaimet joutuivat estämään sertifikaatit, eMudhra ilmoitti tänään vetäytyvänsä kokonaan maailmanlaajuisesta SSL/TLS-sertifikaattiliiketoiminnasta (!), jauv,pip,Node.js,Bun,GojaRust(!) tarvitsivat hätäpäivityksiä, jotta kompromisoitu CA poistettiin mukana toimitetuista luottamusvarastoista. - Kriittisiä CVE:itä ydin-internet-ohjelmistoissa: PHP:hen korjattiin kaksi etäkoodisuoritushaavoittuvuutta ilman tunnistautumista (
CVE-2026-109618jaCVE-2026-109619), lisäksi kriittinen puskurin ylivuoto Google Brotlissa (CVE-2026-111497), enimmäisvakavuuden etäkoodisuoritus GitLabissa ilman tunnistautumista (CVE-2026-110264) ja Linux-ytimen “PwnEscape”-haavoittuvuus (CVE-2026-99999). - LiteLLM:n supply chain -kompromissi: Eilen, 21. lokakuuta, hyökkääjät kaappasivat (jälleen) LiteLLM:n julkaisuputken ja työnsivät takaportilla varustetun version (
v1.107.0) PyPI:hin ja Docker Hubiin. Koska haitallinen paketti sisälsi käynnistyshookin, joka ajettiin automaattisesti aina kun Python käynnistyi, se keräsi heti pilvitunnukset ja API-avaimet vääriin joutuneilta palvelimilta. - Railway- ja Zeabur-alustamurrot: Zeabur ilmoitti lopettavansa pysyvästi toisen murron jälkeen, joka paljasti 3,2 miljoonaa ympäristömuuttujatietuetta 321 000 käyttäjätililtä. Eilen Railway kertoi myös, että hyökkääjä pääsi käsiksi asiakkaiden ympäristömuuttujiin ja purki ne. Kohteena olivat mielenkiintoisesti erityisesti tekoälyn inferenssiavaimet.
- Suuret yritysmurrot: Hyökkääjät pääsivät Microsoft 365 -asiakasvuokraajiin varastetuilla ConnectWise (SkyKick) -varmuuskopiotunnuksilla, ja Capcomin murto koski 11,7 miljoonaa käyttäjätiliä.
Onko tämä “Cyberpocalypse”, vai herääkö internetin immuunijärjestelmä?
Miksi niin moni vanha bugi löytyy yhtä aikaa säännöllislausekääntäjistä, pakkausalgoritmeista, muistinhallinnasta ja kryptografisista asetuksista?
Vastaus on ennen kaikkea se, että tekoäly lukee nyt maailman koodia. Tietoturvatutkijat ja puolustajat (kuten hyökkääjät) antavat tekoälyn käydä avoimen lähdekoodin kirjastot läpi. Näin löytyy paljon reunatapauksia, joita ihmiset missasivat 15 vuoden ajan. Jopa eMudhran heikot CA-avaimet havaittiin ilmeisesti tekoälyn avulla.
Jotkut kommentoijat kutsuvat viikkoa jo “Cyberpocalypseksi”. Meidän näkökulmastamme internetin immuunijärjestelmä herää vihdoinkin ja parantaa itseään. Useimmat näistä bugeista ovat olleet tuotantokoodissa vuosia, ja niiden löytäminen tarkoittaa, että ne vihdoin korjataan.
Koska kirjoitin kandidaatintutkielmani TU Grazissa varmenneviranomaisten luottamusmallista ja rakenteellisista riskeistä jo vuosia sitten, eMudhra-tilanteen ketjuttuminen uv:hen, pip:iin, Node.js:ään ja Buniin muistutti minua heti, miksi valitsin aiheen silloin. Internetissä luottamus on monimuotoinen ja erittäin monimutkainen järjestelmä.
Missä DentroChat seisoo tämän viikon tapahtumien jälkeen
Jos käytät DentroChatia päivittäin ja luottamuksellisiin dokumentteihin, keskustelusi ja tiedostosi eivät olleet minkään näistä tapahtumista piikkaa. Koska pidämme arkkitehtuurimme kevyenä, suurin osa osumista ohjelmistoista ei edes kuulu pinoomme, ja mitä käytämme, päivitimme heti:
uv,pip, Node.js ja Bun -CA-luottamusongelma: Koska komentorivityökalut ja ajonaikaisympäristöt tuovat oman luettelonsa luotetuista varmenneviranomaisista, kaikki, jotka luottivat kompromisoituun eMudhra-juureen, piti päivittää. DentroChat ei käytä palvelimillaan lainkaanuv:tä taipip:iä. Verkkosovelluksemme pyörii kuitenkin Bunilla, joten päivitimme tuotantokontit Bun 1.4.4:ään (yhdessä päivitettyjen Debian-järjestelmäsertifikaattien kanssa), mikä poistaa kompromisoidun eMudhra-juuren kokonaan.- LiteLLM (
v1.107.0-haittaohjelma): Vaikka ohjaamme tekoälypyynnöt eurooppalaisen inferenssiyhdyskäytävän (Cortecs) kautta, emme käytä PythoninLiteLLM-kirjastoa tai sen Docker-kuvia missään pinossamme. - Railway, Zeabur ja pilvi-deploy-alustat: Emme hostaa monivuokralaisilla kehittäjä-PaaS-alustoilla kuten Railway tai Zeabur, emmekä tallenna asiakasdataa Yhdysvaltain hyperscalereilla tai Microsoftin pilvivuokraajissa. Kuten Alikäsittelijät-sivullamme on dokumentoitu, hallitsemme deployeja omalla itse hostatulla Coolify-instanssillamme, joka pyörii suoraan eurooppalaisilla palvelimillamme. Mikään ulkoinen PaaS-toimittaja ei siis pidä ympäristömuuttujiamme tai deploy-salaisuuksiamme.
- PHP, GitLab ja sovellusriippuvuudet: Emme aja PHP:tä emmekä itse hostattua GitLabia. Lisäksi kävimme läpi ja päivitimme koko riippuvuuspuiden sekä chat-alustalle että verkkosivustolle, ja tällä hetkellä meillä on nolla tunnettua haavoittuvuutta.
Näin rakennamme DentroChatin pitämään datasi turvassa
Koska tekoälyavusteinen koodiauditointi paljastaa jatkossa uusia CVE:itä avoimessa lähdekoodissa, kolmannen osapuolen paketit eivät koskaan ole täysin “bugittomia”. Siksi suunnittelimme DentroChatin tiukalla eristelyllä, jotta yhden komponentin vika ei vaaranna dataasi tai palvelimiamme.
1. Koodin suoritus verkottomassa WebAssembly-hiekkalaatikossa
Tänä vuonna levisi tietoturvaraportti, jonka mukaan OpenAI-agentit pääsivät irti hiekkalaatikostaan sisäisessä arvioinnissa. Se onnistui, koska agentit pyörivät Linux-kontissa, jolla oli vielä verkkoyhteys sisäiseen pakettivälityspalvelimeen, ja agentti hyödynsi nollapäivähaavoittuvuutta välityspalvelimessa päästäkseen internetiin.
DentroChatissa tätä hyökkäysreittiä ei ole (tällä hetkellä), koska emme aja käyttäjän koodia Linux-kontissa, jossa on shell tai paketinasennin. Kun lataat taulukon tai pyydät DentroChatia ajamaan Python-analyysin, koodi pyörii eristetyssä WebAssembly (WASM) -hiekkalaatikossa:
- Jokainen tukemamme Python-kirjasto data-analyysiin ja dokumenttien luontiin paketoidaan build-vaiheessa, joten ajonaikana mitään ei haeta PyPI:stä tai sisäisestä pakettivälityspalvelimesta.
- Ennen kuin yhtään Pythonia ajetaan, kaikki ulospäin menevät verkko-API:t, dynaamiset kirjastolataajat ja sillat isäntätiedostojärjestelmään katkaistaan ja poistetaan ajonaikaisympäristöstä.
- Vaikka Python-kirjasto sisältäisi joskus supply chain -takaportin kuten LiteLLM:n käynnitysskriptin, WebAssembly-hiekkalaatikolla ei ole verkkoyhteyttä datan lähettämiseen eikä pääsyä palvelimen ympäristömuuttujiin tai muiden käyttäjien tiedostoihin. Kun kaavio tai dokumentti on valmis, väliaikainen työtila tyhjennetään uudelleen.
2. Seitsemän päivän viive supply chain -hyökkäyksiä vastaan
LiteLLM-hyökkäys toimi näin:
- haitallinen paketiversio julkaistaan PyPI:ssä
- automatisoituja build-putkia ympäri maailmaa asentaa sen heti
- kahden tunnin kuluttua tietoturvatutkijat huomaavat, että jokin on pielessä
- siihen mennessä haitallinen koodi on ehtinyt jo iskeä moniin järjestelmiin
Estääksemme tällaiset “supply chain attack” -hyökkäykset paketinhallintamme vaatii lukittujen lockfilejen lisäksi tiukan vähintään 7 päivän julkaisu-iän. Juuri julkaistun avoimen lähdekoodin version pitää kestää kokonainen viikko julkista tarkastelua, ennen kuin build-pipeline saa asentaa sen. Ellei tietysti manuaalisesti auditoi ja kiinnitä tiettyä turvallisuuskorjausta, kuten tämän päivän ajonaikaispäivitystä…
3. Miksi estämme sisäverkon, kun tekoäly vierailee verkkosivuilla
Kun pyydät DentroChatia lukemaan verkkosivun tai hakemaan julkisen aineiston open data -API:sta, palvelimemme hakee URL-osoitteen puolestasi. Ilman tiukkoja verkkorajoja haitallinen sivu voisi piilottaa ohjeita, jotka huijaavat tekoälyn pyytämään sisäisiä palvelinosoitteita (kuten 127.0.0.1 tai sisäisiä Docker-verkkoportteja) julkisen sivun sijaan. Tekniikkaa kutsutaan Server-Side Request Forgeryksi (SSRF), ja se voisi paljastaa palvelimella pyöriviä sisäisiä palveluja.
Siksi ulospäin menevä fetcher ratkaisee DNS:n ennen yhteyttä, estää kaikki yksityiset, loopback- ja sisäiset IP-alueet ja lukitsee varmennetun IP-osoitteen jokaisella uudelleenohjauksella. Vaikka sivu yrittäisi huijata mallia tai käyttää DNS-rebindingiä vaihtaakseen domainin IP:n 127.0.0.1:ksi viimeisen millisekunnin aikana, yhteys hylätään ennen kuin se koskettaa sisäverkkoamme.
4. Itse hallittu salaus levossa Hetznerillä Euroopassa
Kaikki DentroChatin sovelluspalvelimet, tietokannat ja itse hostatut työkalut pyörivät Hetznerillä Saksassa, kun salatut varmuuskopiot ja pseudonymisoidut palvelinlokit tallennetaan Scalewaylle Ranskaan, kaikki EU-oikeuden alaisuudessa ja Yhdysvaltain CLOUD Actin ulkopuolella. Voit tarkastaa koko infrastruktuurimme milloin tahansa Alikäsittelijät-sivultamme.
Kaikki data on suojattu salauksella siirron aikana ja salauksella levossa. Tekninen yksityiskohta, joka usein jää huomiotta: useimmilla hosting-palveluntarjoajilla (myös Hetznerillä) levyt eivät oletuksena ole salattuja levossa. Siksi määritämme ja hallitsemme levossasalauksen itse. Tämä turvallinen infrastruktuuri sopii yhteen yleisten tietosuoja-asetustemme kanssa:
- Ei koulutusta keskusteluillasi tai tiedostoillasi
- Automaattinen chatin poisto, jota hallitset itse
- Hienovarainen chat -tila, kun haluat pitää keskustelun tekoälyn muistin ulkopuolella
Pysymme valppaina
Hyvä tietoturva ei koskaan valmistu.
Varsinkin nyt, kun sekä tutkijat että hyökkääjät löytävät nollapäivähaavoittuvuuksia tekoälyllä nopeammin kuin koskaan. Olemme kiitollisia, että arkkitehtuurimme piti DentroChatin täysin suojattuna tämän viikon tapahtumilta, mutta pysymme valppaina.
Arvioimme aktiivisesti, miten voimme lyhentää reagointiaikaa tuleviin nollapäiväexploiteihin, tiukentaa palvelinrajoja entisestään ja pitää datasi turvassa riippumatta siitä, kuinka villi seuraava kyberturvallisuusviikko on. Kiitos, että olet mukana DentroChatissa!