KI ohne Training auf Kundendaten: Sichere KI für Firmen
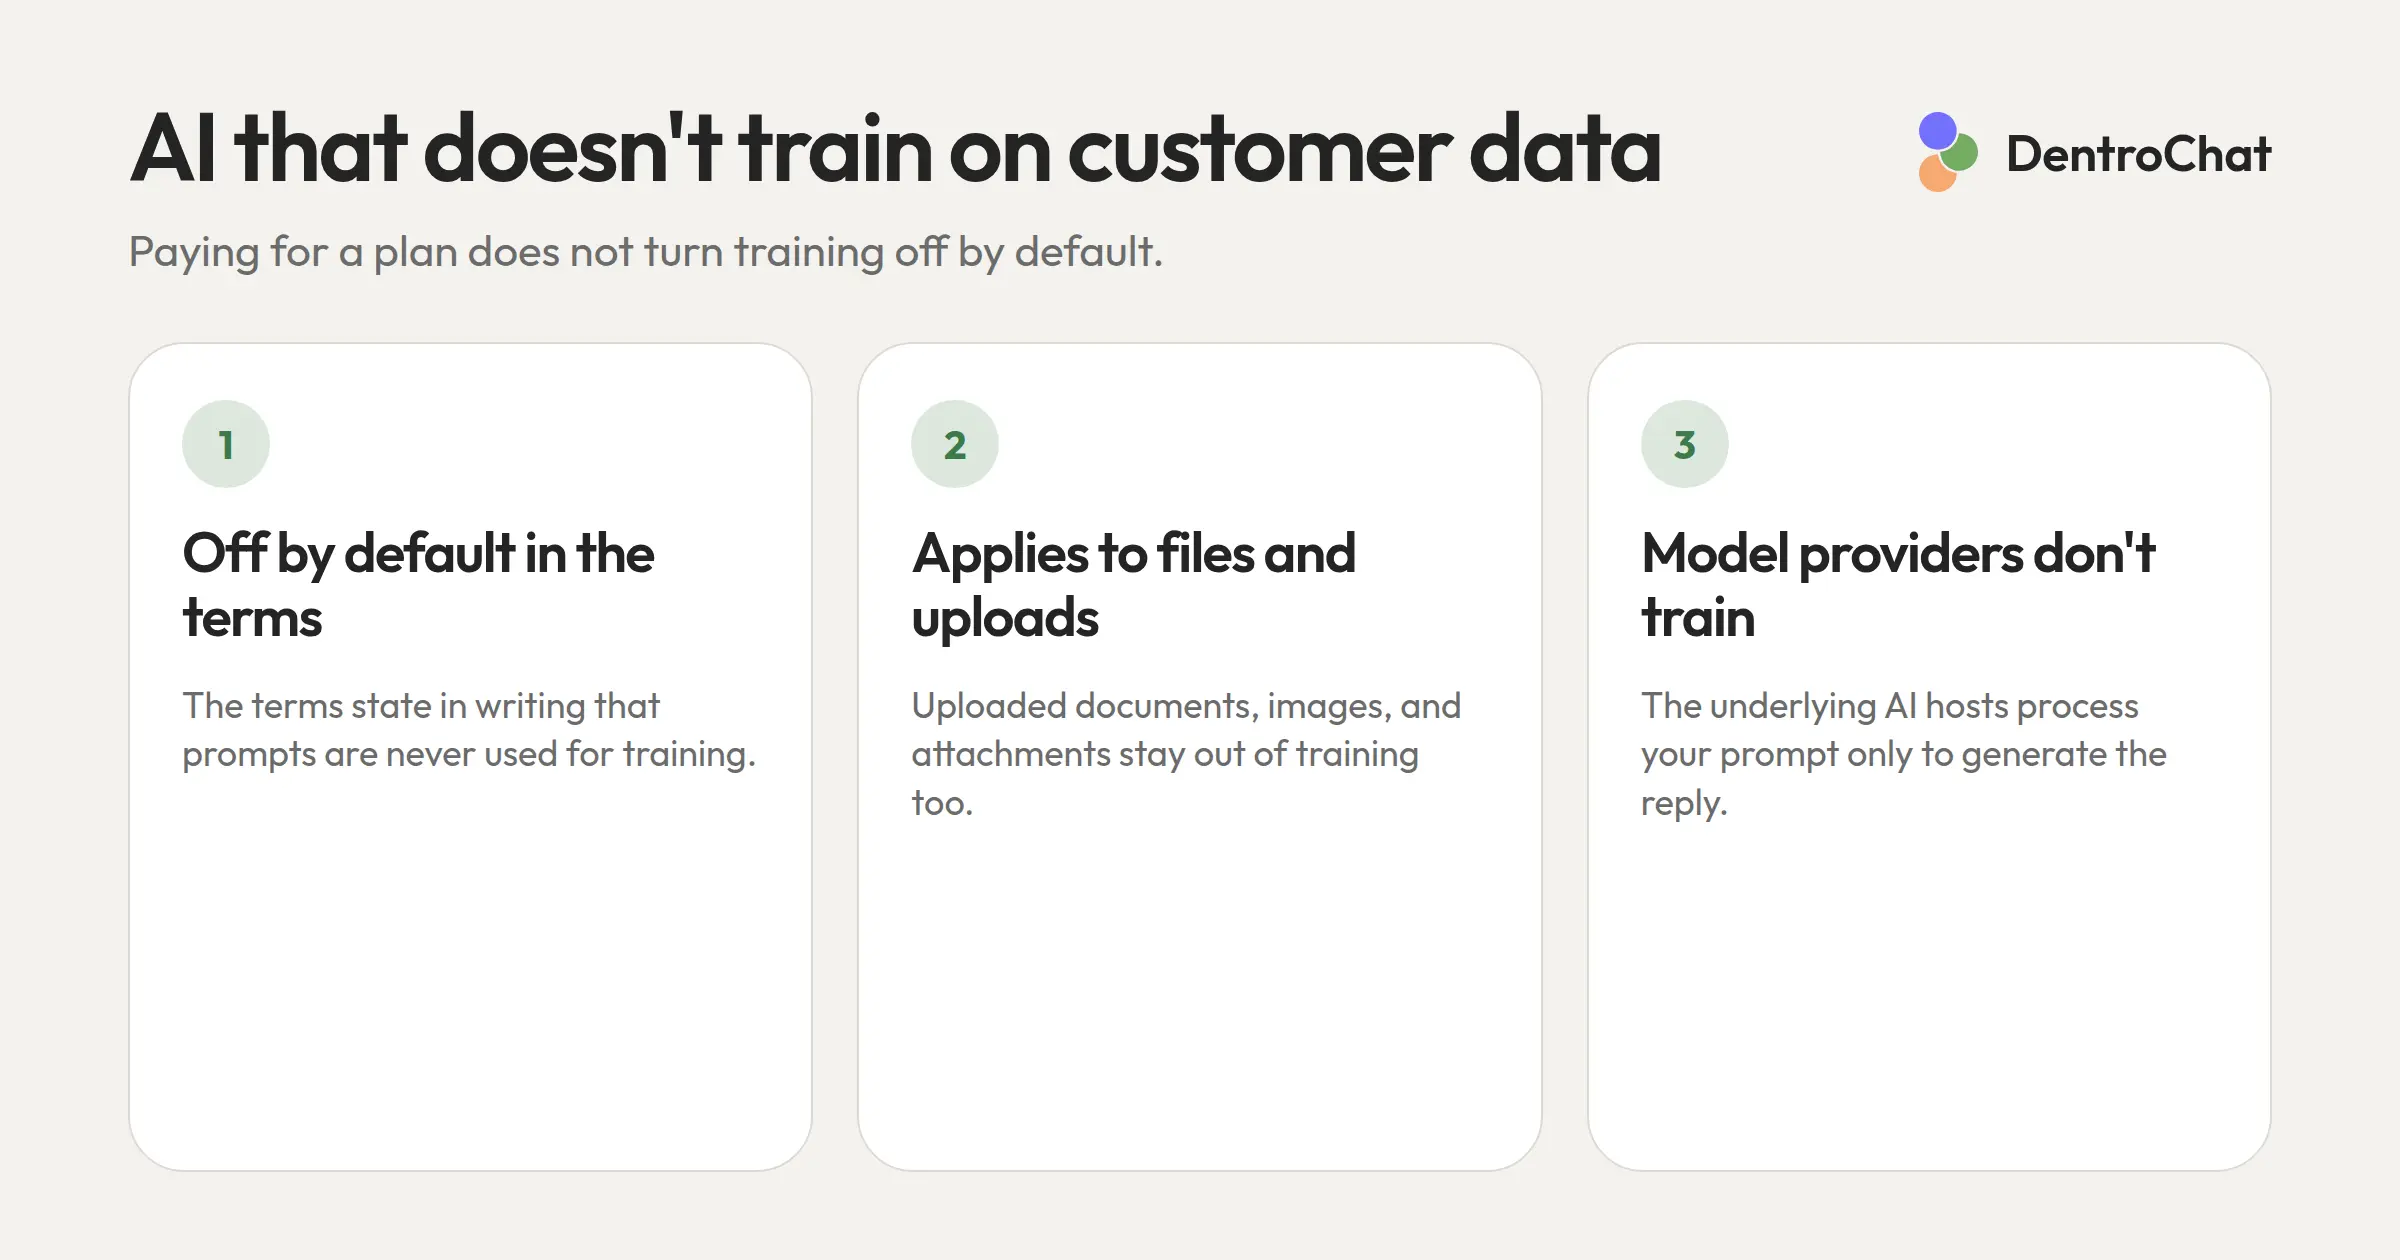
Im DACH-Raum ist es für viele Unternehmen essenziell, KI ohne Training auf Kundendaten einzusetzen.
Wenn du im Alltag mit Vertragsinhalten, Kundennachrichten oder internen Strategiedokumenten zu tun hast, dann ist es nicht mehr zulässig, diese Informationen in ein KI-System einzuspeisen, das sie für das Training zukünftiger KI-Versionen nutzt.
Natürlich bietet die Datenschutz-Grundverordnung (DSGVO) viele Möglichkeiten. Allerdings deckt sich die technische Realität vieler verbreiteter KI-Lösungen oftmals nicht mit den Marketingclaims.
Dieser Guide hilft dir zu verstehen, worauf du bei sicheren KI-Tools achten solltest. Welche wichtigen Hinweise in Nutzungsbestimmungen Alarm schlagen sollten. Welche genauen Schritte du unternehmen kannst, um deinen KI-Einsatz sofort sicherer zu gestalten.
Wieso ist KI ohne Training auf Kundendaten so wichtig?
In deinem täglichen Arbeitsalltag mit KI-Tools gibst du vermutlich nicht nur ein wenig ein. Namen von Kunden. Details zu Verträgen. Supportfragen. Interne Notizen. Die Frage ist nicht, ob deine Daten irgendwo eingegeben werden, sondern wo und was dann damit geschieht.
Was passiert mit deinen Daten bei ChatGPT und Co.
Oft haben die Anbieter in ihren Nutzungsbedingungen eine Möglichkeit geschaffen, deine Eingaben für das Training der Modelle zu nutzen. So kann es sein, dass du mit deinem Prompt für Kundendaten Teil des Trainingsdatensatzes für die zukünftige Version bist.
Das Modell lernt nicht sofort dazu, aber die nächste Version kann möglicherweise von dir eingespeiste Daten an andere ausgeben. Wenn dann jemand in Mexiko plötzlich die Kundendaten vom Hans Kreutzer ausgespuckt bekommt, ist Schluss mit Lustig.
Gratis vs. bezahlt? Nicht die Hauptsache
Oft herrscht die irrige Meinung, dass das Bezahlen des Abos automatisch Sicherheit verspricht.
Weit gefehlt.
Sogar wenn du dir ChatGPT Plus bezahlst, kann es sein, dass die Trainingsoptionen aktiv sind, es sei denn, du deaktivierst sie aktiv. Man muss also tiefer schürfen als nur die Abostufe, wenn du KI ohne Training auf Kundendaten nutzen möchtest. Wichtig sind die Einstellungen für den Datenschutz und die Verpflichtungen seitens des Anbieters.
Individual vs. Enterprise: Hier liegt der echte Unterschied
Der relevante Trennstrich verläuft nicht zwischen kostenlos und kostenpflichtig, sondern zwischen Individual- und Enterprise-Tarifen. Persönliche Accounts, auch Plus- oder Pro-Varianten, enthalten oft standardmäßig kein starkes Datenschutzversprechen. Enterprise-Versionen wie ChatGPT Enterprise oder Microsoft Copilot for Business bieten dagegen häufig explizite Zusagen, dass Eingaben nicht für das Modelltraining genutzt werden. Die wichtigsten Merkmale, auf die du achten solltest:
-
Klare Aussage in den AGB, dass Prompts standardmäßig nicht zum Training verwendet werden
-
Gleicher Schutz für hochgeladene Dateien, PDFs und Anhänge
-
Auch die angebundenen Modell-Anbieter (Unterauftragsverarbeiter) trainieren nicht mit deinen Eingaben
-
Keine versteckten Opt-out-Schalter oder Ausnahmen über Feedback-Buttons
Plattformen wie dentro.chat sind von Grund auf für genau dieses Szenario gebaut: geschäftliche Nutzung, bei der Kundendaten nicht ins Modelltraining eingehen.
Rechtliche Risiken bei KI mit Kundendaten
Datenschutz-Grundverordnung (DSGVO) und KI-Nutzung
Sobald du einen KI-Dienst mit personenbezogenen Daten fütterst, greift die Datenschutz-Grundverordnung (DSGVO) vollständig, ohne Ausnahme und ohne Übergangsfrist. Das betrifft jeden Prompt, in dem ein Kundenname, eine E-Mail-Adresse oder ein Vertragsdetail vorkommt. Wer das KI-Tool einsetzt, betreibt Datenverarbeitung im Sinne der DSGVO und muss sicherstellen, dass Zweckbindung und Datenminimierung eingehalten werden: die Eingabe darf ausschließlich genutzt werden, um die Antwort zu berechnen, und nicht für ein späteres Modelltraining weiterverwendet werden. Genauso entscheidend ist, welche Drittanbieter im Hintergrund mitlesen und in welchem Rechtsraum deine Daten landen. Wie DSGVO-Pflichten bei KI-Tools im Unternehmenseinsatz konkret greifen, ist vielen Teams aber erst dann klar, wenn der Schaden schon entstanden ist. Die Bußgelder können nach aktuell geltendem Recht empfindlich hoch ausfallen.
US CLOUD Act: Warum der Serverstandort nicht reicht
Viele Unternehmen vertrauen darauf, dass ihr KI-Anbieter Server in der Europäischen Union nutzt. Der Serverstandort beantwortet nur einen Teil der Frage.
Ein US-Chat kann trotzdem passen, wenn der Anbieter nicht auf deinen Daten trainiert. Für den Datenschutz insgesamt ist es besser, auf US-Subprozessoren zu verzichten.
Amerikanische Unternehmen werden im US CLOUD Act dazu verpflichtet, bei Anfrage US-amerikanischer Behörden Daten freizugeben, egal, wo diese physisch gespeichert sind. Ein Rechenknoten in Frankfurt ändert daran nichts.
Auch kann die US-Behörde die Tech-Firma zur Verschwiegenheit verpflichten bezüglich der Datenherausgabe. Das passierte in der ersten Hälfte von 2025 1823 Mal bei Microsoft.
So erkennst du sichere KI-Tools
Auf was solltest du bei jedem Anbieter achten?
Bevor du mit dem Einsatz eines KI-Tools in deinem Unternehmen beginnst, solltest du einige konkrete Fragen stellen:
-
Ist das Modelltraining für Chats und hochgeladene Dateien standardmäßig ausgeschlossen?
-
Gilt das Trainingsverbot auch für die KI-Modell-Anbieter im Hintergrund (Unterauftragsverarbeiter)?
-
Wie lange werden Prompts zur Missbrauchsprüfung gespeichert, und wer hat Zugriff darauf?
-
Wo stehen die Server physisch, und welchem Recht unterliegt der Betreiber?
Ein Anbieter, der mit konkreten schriftlichen Antworten auf diese Fragen aufwarten kann, zeigt, dass Datenschutz fest im Produkt steckt.
Auch ohne Training: Speicherung für Missbrauchsprüfung
Selbst wenn das Modelltraining abgeschaltet ist, heißt das bei vielen großen Anbietern noch nicht, dass deine Eingabe nach der Antwort sofort verschwindet. Viele Dienste bewahren Prompts trotzdem für 30 Tage oder länger zur Missbrauchs- und Sicherheitsprüfung auf, teilweise mit Einsicht durch geschulte Prüfer. Wer vertrauliche Kundendaten eingibt, sollte deshalb auch prüfen, wie lange Eingaben protokolliert werden, ob sich alte Chats automatisch löschen lassen und wer im Supportfall Zugriff hat.
Warnsignale in den Nutzungsbedingungen
Bestimmte Formulierungen sollten dich sofort aufhorchen lassen. Sätze wie „zur Weiterentwicklung unserer Modelle“ oder „um unsere KI zu verbessern“ in Bezug auf deine Eingaben und Chat-Inhalte bedeuten konkret: deine Prompts können in zukünftige Trainingsdaten fließen. Vorsicht: Manche Anbieter schreiben ähnlich klingende Sätze, die sich aber nur auf anonyme Nutzungsstatistiken beziehen, nicht auf Chat-Inhalte. Der Unterschied steht immer im Kontext des Satzes, also genau hinschauen, worauf sich „Verbesserung“ bezieht. Ebenfalls ein schlechtes Zeichen sind vage Datenschutzerklärungen ohne klare Angaben zu Speicherort oder Löschfristen oder das Fehlen jeglicher Opt-out-Option für das Modelltraining.
Genauso wichtig wie die Warnsignale sind aber die Positivzeichen. Eine seriöse Datenschutzerklärung sagt klar und explizit: Eingaben werden nicht zum Training von KI-Modellen verwendet. Sie benennt konkret, wo Daten gespeichert werden, und listet alle Unterauftragsverarbeiter inklusive deren Standort auf. DentroChats Datenschutzerklärung hält genau das fest: Chat-Gespräche werden nicht zum Training genutzt, alle Unterauftragsverarbeiter befinden sich in der EU, und es gibt keine US-basierten Subprozessoren.
Wenn du solche klaren Aussagen bei einem Anbieter nicht findest, ist das bereits eine Antwort. Wenn du eine fremde Datenschutzerklärung nicht selbst Zeile für Zeile durchkämmen willst, hilft dir unser Datenschutz-Analyzer dabei, Trainingsklauseln und Drittlandtransfers schnell zu finden.
KI sicher nutzen: Praktische Strategien
Auch wenn du kein perfektes Tool zur Hand hast, kannst du deinen Umgang mit KI sofort sicherer gestalten. Zwei Maßnahmen bringen dabei den größten Effekt.
Daten anonymisieren vor der Eingabe
Bei der Eingabe deines Prompts kannst du echte Namen, Firmen und Kontaktdaten durch einfache Platzhalter ersetzen wie „Kunde A“ oder „Unternehmen X“. Das mag etwas umständlich erscheinen, aber der Aufwand sind nur wenige Sekunden und das Risiko sinkt erheblich, vor allem, wenn du kein Tool hast, das ausdrücklich zugesichert hat, dass es Eingaben für Modelltrainings nicht verwendet. Manchmal reicht die Anonymisierung für Routineanwendungen wie Textvorschläge oder Zusammenfassungen.
Interne Richtlinien für dein Team
Einzelne Vorsicht hilft wenig, wenn Kollegen unbedarft Kundendaten in beliebige KI-Tools tippen. Lege schriftlich fest, welche Datenarten in welche Tools dürfen und welche grundsätzlich tabu sind. Die DSK-Leitlinie 2025 empfiehlt technische und organisatorische Maßnahmen als festen Bestandteil jedes KI-Einsatzes. Kurze Team-Schulungen helfen, Bewusstsein zu schaffen, ohne Prozesse zu bremsen.
DentroChat: KI ohne Training auf Kundendaten
Willst du konsequent alle Ansätze aus den vorigen Abschnitten anwenden, dann braucht es eine Plattform, bei der Datenschutz von Anfang an Teil des Produkts ist. DentroChat ist als europäische KI-Alternative für datenschutzbewusste Nutzer designed.
Wie DentroChat Datenschutz garantiert
DentroChat läuft vollständig auf europäischer Infrastruktur und verarbeitet alle Daten ausschließlich innerhalb der EU und der Schweiz. Es gibt keine US-amerikanischen Subprozessoren, was bedeutet, dass deine Eingaben nicht dem US CLOUD Act unterliegen. Das ist ein konkreter struktureller Unterschied zu vielen populären Alternativen. Dazu kommt: KI ohne Training auf Kundendaten ist bei DentroChat fester Bestandteil des Angebots.
Für wen sich DentroChat lohnt
Besonders für Unternehmen aus dem DACH-Raum, die häufig mit sensiblen Kunden- oder Vertragsdaten arbeiten. Anwälte, Agenturen, Consulting-Unternehmen. Teams, die unter der DSGVO fallen. Wenn du nach einem Tool suchst, das sowohl compliant ist, aber auch im Alltag ohne komplizierte technische Kniffe funktioniert, dann findest du mit DentroChat eine durchdachte Option.
KI ohne Modelltraining an Kundendaten ist nicht nur Nice-to-have. Es ist ein Standard, den jeder Business-Einsatz von KI erfüllen sollte, wenn echte Kundendaten verwendet werden. Der rechtliche Zwang von DSGVO, US CLOUD Act und die erhöhte Sensibilität der Kunden zeigt: jetzt die Weichen stellen, um später nicht teuer nachbessern zu müssen.
Jetzt kann der nächste konkrete Schritt schnell gehen. Lies die Nutzungsbedingungen deiner aktuellen KI-Tools durch. Stell die Fragen aus diesem Artikel. Wenn du unkonkrete oder gar keine Antworten bekommst, dann weißt du, was das bedeutet.