IA sin entrenamiento con datos de clientes: IA segura para empresas
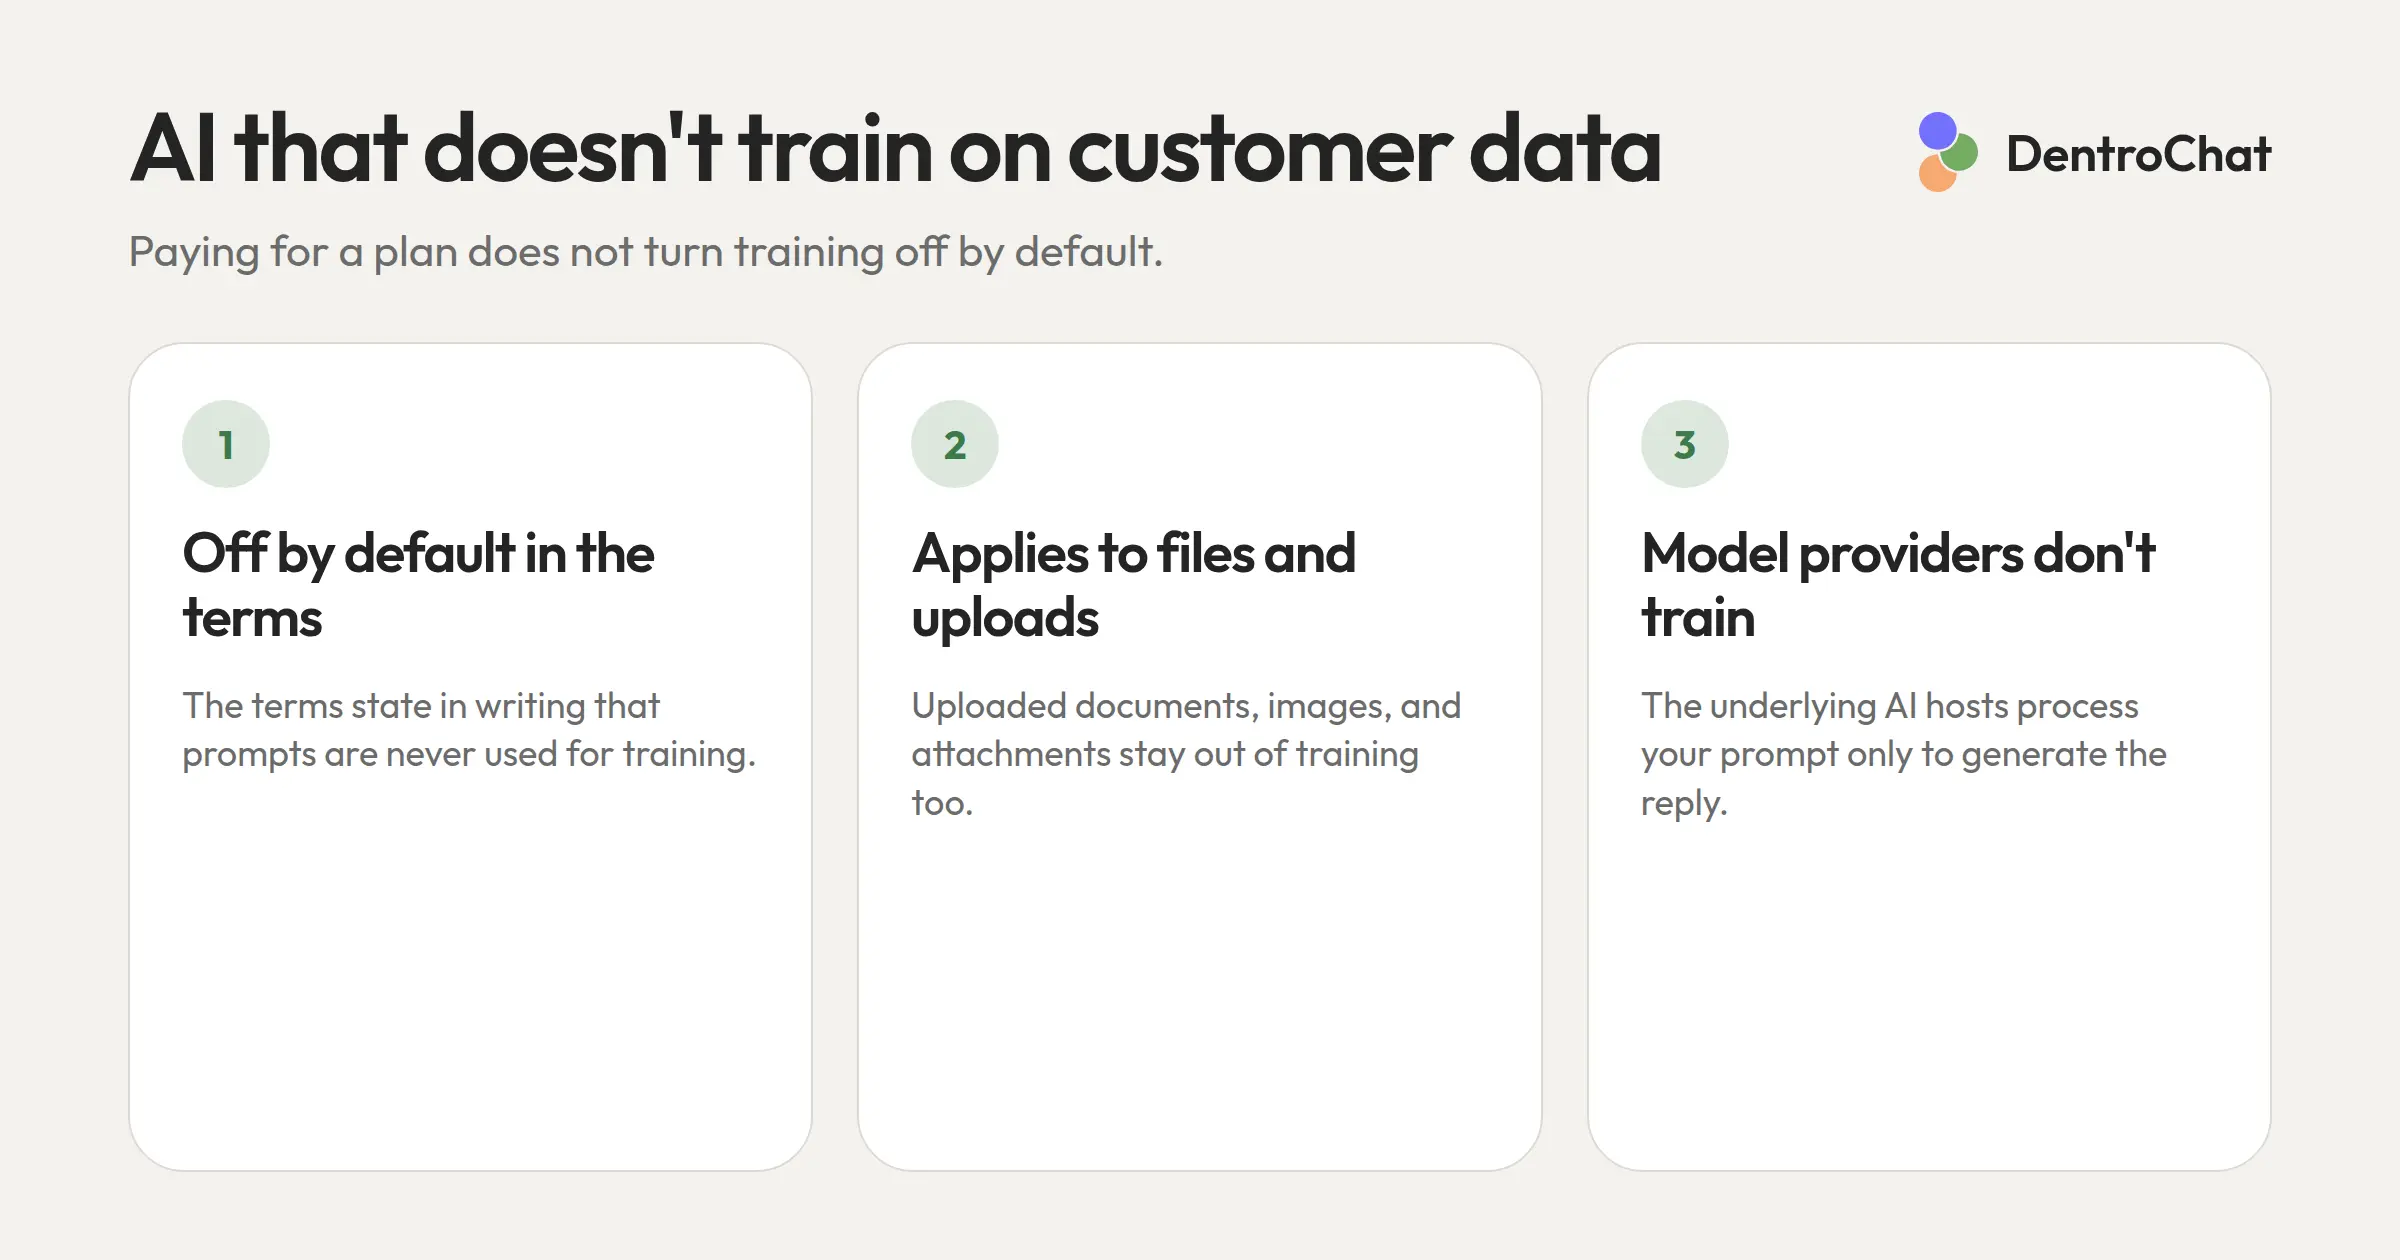
En España, para muchas empresas es esencial usar IA sin entrenamiento con datos de clientes.
Si en el día a día trabajas con contratos, mensajes de clientes o documentos estratégicos internos, no deberías meter esa información en un sistema que la use para entrenar futuras versiones de IA.
El RGPD ofrece muchas garantías. Aun así, la realidad técnica de muchas soluciones populares no coincide con lo que promete el marketing.
Esta guía te ayuda a entender qué exigir de una IA segura. Qué señales de alarma en los términos de servicio. Qué pasos concretos puedes dar para hacer tu uso de IA más seguro ya.
Por qué importa la IA sin entrenamiento con datos de clientes
En el trabajo diario con herramientas de IA probablemente introduces más que un poco de texto. Nombres de clientes. Detalles de contratos. Consultas de soporte. Notas internas. La pregunta no es si tus datos se escriben en algún sitio, sino dónde, y qué pasa después.
Qué pasa con tus datos en ChatGPT y similares
Muchos proveedores redactan los términos para que tus entradas puedan usarse para entrenar modelos. Tu prompt con datos de clientes puede acabar en el conjunto de entrenamiento de una versión futura.
El modelo no aprende al instante, pero la siguiente versión podría devolver datos que tú introdujiste. Si alguien en México recibe de repente los datos del cliente Hans Kreutzer, se acabó la diversión.
¿Gratis vs de pago? No es lo principal
Mucha gente cree erróneamente que pagar una suscripción garantiza automáticamente más privacidad.
Error.
Incluso con ChatGPT Plus, las opciones de entrenamiento pueden seguir activas hasta que las desactives tú. Para IA sin entrenamiento con datos de clientes hay que mirar más allá del plan. Importan la configuración de privacidad y lo que el proveedor promete de verdad.
Particular vs empresa: la línea que importa
La frontera útil no es gratis frente a de pago, sino cuenta personal frente a plan empresarial. Las cuentas personales, incluso Plus o Pro, suelen traer poca promesa de privacidad por defecto. Las ofertas enterprise como ChatGPT Enterprise o Microsoft Copilot for Business afirman más a menudo que las entradas no se usan para entrenar. Lo que debes comprobar:
-
Términos claros: los prompts no se usan para entrenamiento por defecto
-
La misma protección para archivos, PDF y adjuntos
-
Los proveedores de modelos del stack (subprocesadores) tampoco entrenan con tus entradas
-
Sin interruptores ocultos ni excepciones vía botones de feedback
Plataformas como dentro.chat están pensadas para este escenario: uso empresarial en el que los datos de clientes no entran en el entrenamiento del modelo.
Riesgos legales al usar IA con datos de clientes
RGPD y uso de IA
En cuanto introduces datos personales en un servicio de IA, el RGPD se aplica por completo, sin excepciones ni periodo de gracia. Cada prompt con nombre de cliente, email o detalle contractual cuenta. Quien usa la herramienta trata datos a efectos del RGPD y debe respetar finalidad y minimización: la entrada solo sirve para calcular la respuesta, no para un entrenamiento posterior. También importa qué terceros ven tus datos y qué régimen legal aplica. Muchos equipos solo entienden qué significa el cumplimiento del RGPD para la IA en el trabajo cuando ya ha pasado algo. Las multas pueden ser muy altas.
US CLOUD Act: por qué la ubicación del servidor no basta
Muchas empresas confían en que su proveedor de IA use servidores en la Unión Europea. La ubicación del servidor solo cubre una parte de la pregunta.
Un chat de EE. UU. puede seguir siendo adecuado si no entrena con tus datos. Para la protección de datos en conjunto, conviene evitar subprocesadores estadounidenses.
Las empresas estadounidenses están sujetas al US CLOUD Act, que puede obligarlas a entregar datos a autoridades de EE. UU., da igual dónde estén almacenados. Un nodo en Fráncfort no elimina esa exposición.
Las autoridades US también pueden imponer secreto sobre la entrega. Ocurrió 1.823 veces en Microsoft solo en la primera mitad de 2025.
Cómo detectar herramientas de IA seguras
Qué preguntar a cada proveedor
Antes de desplegar una herramienta de IA en tu empresa, haz preguntas concretas:
-
¿El entrenamiento de modelos queda excluido por defecto en chats y archivos subidos?
-
¿La prohibición de entrenamiento aplica también a los proveedores de modelos (subprocesadores)?
-
¿Cuánto tiempo se guardan los prompts para revisión de abuso, y quién accede?
-
¿Dónde están físicamente los servidores y qué ley rige al operador?
Un proveedor que responde por escrito con detalle demuestra que la privacidad forma parte del producto.
Aun sin entrenamiento: retención para revisión de abuso
Aunque el entrenamiento esté desactivado, muchos grandes proveedores no borran tu entrada justo después de la respuesta. Muchos servicios guardan prompts 30 días o más para abuso y seguridad, a veces con revisores humanos. Si introduces datos confidenciales de clientes, comprueba cuánto se registran las entradas, si los chats antiguos se borran solos y quién accede en soporte.
Señales de alarma en los términos
Ciertas frases deben pararte en seco. «Para mejorar nuestros modelos» o «para perfeccionar nuestra IA» aplicadas a tus entradas y contenido del chat significan que tus prompts pueden acabar en futuros datos de entrenamiento. Cuidado: algunos textos parecidos solo hablan de estadísticas anónimas, no del contenido del chat. El contexto importa, mira a qué se refiere «mejora». Políticas vagas sin ubicación ni plazos de conservación, o sin opt-out de entrenamiento, son malas señales.
Las señales positivas cuentan igual. Una política seria dice claramente que las entradas no se usan para entrenar modelos. Indica dónde se almacenan los datos y lista cada subprocesador con ubicación. La política de privacidad de DentroChat lo hace: chats sin entrenamiento, subprocesadores en la UE, ninguno basado en EE. UU.
Si no encuentras esos compromisos, ya es una respuesta. Si no quieres leer una política extranjera línea a línea, nuestro Privacy Policy Analyzer ayuda a detectar cláusulas de entrenamiento y transferencias a terceros países.
Usar la IA con más seguridad: estrategias prácticas
Aunque no tengas la herramienta perfecta, puedes hacer tu uso de IA más seguro ya. Dos medidas tienen más impacto.
Anonimizar antes de escribir
Sustituye nombres, empresas y contactos por marcadores («Cliente A», «Empresa X»). Puede resultar incómodo, pero son segundos y el riesgo baja mucho, sobre todo sin una herramienta que prometa explícitamente no entrenar con tus entradas. Para borradores o resúmenes, a menudo basta la anonimización.
Reglas internas para el equipo
La precaución individual poco sirve si compañeros pegan datos de clientes en cualquier IA. Deja por escrito qué tipos de datos van a qué herramientas y cuáles están prohibidos. Los reguladores europeos esperan medidas técnicas y organizativas (TOM) en todo despliegue de IA. Formaciones cortas crean conciencia sin frenar el trabajo.
DentroChat: IA sin entrenamiento con datos de clientes
Si quieres aplicar todo esto de forma coherente, necesitas una plataforma con privacidad desde el diseño. DentroChat es una alternativa europea de IA para usuarios preocupados por la privacidad.
Cómo gestiona DentroChat la privacidad
DentroChat funciona íntegramente en infraestructura europea y procesa datos solo en la UE y Suiza. No hay subprocesadores US, así que tus entradas no quedan expuestas al US CLOUD Act. Es una diferencia estructural frente a muchas alternativas. Además, la IA sin entrenamiento con datos de clientes es parte fija de la oferta.
Quién se beneficia más
Sobre todo empresas en España y Europa que manejan a menudo datos sensibles de clientes o contratos. Abogados, agencias, consultoras. Equipos sujetos al RGPD. Si buscas algo conforme que funcione en el día a día sin trucos técnicos, DentroChat es una opción sólida.
La IA sin entrenamiento con datos de clientes no es un extra. Es una base que todo uso empresarial debería cumplir cuando hay datos reales de clientes. RGPD, CLOUD Act y mayor sensibilidad de los clientes: conviene decidir ahora antes de arreglos caros después.
Tu siguiente paso puede ser rápido. Lee los términos de tus herramientas actuales. Haz las preguntas de este artículo. Si las respuestas son vagas o no llegan, ya sabes qué significa.