Μια τρελή εβδομάδα στην κυβερνοασφάλεια: γιατί το EU AI chat μας έμεινε ασφαλές από τις πρόσφατες παραβιάσεις
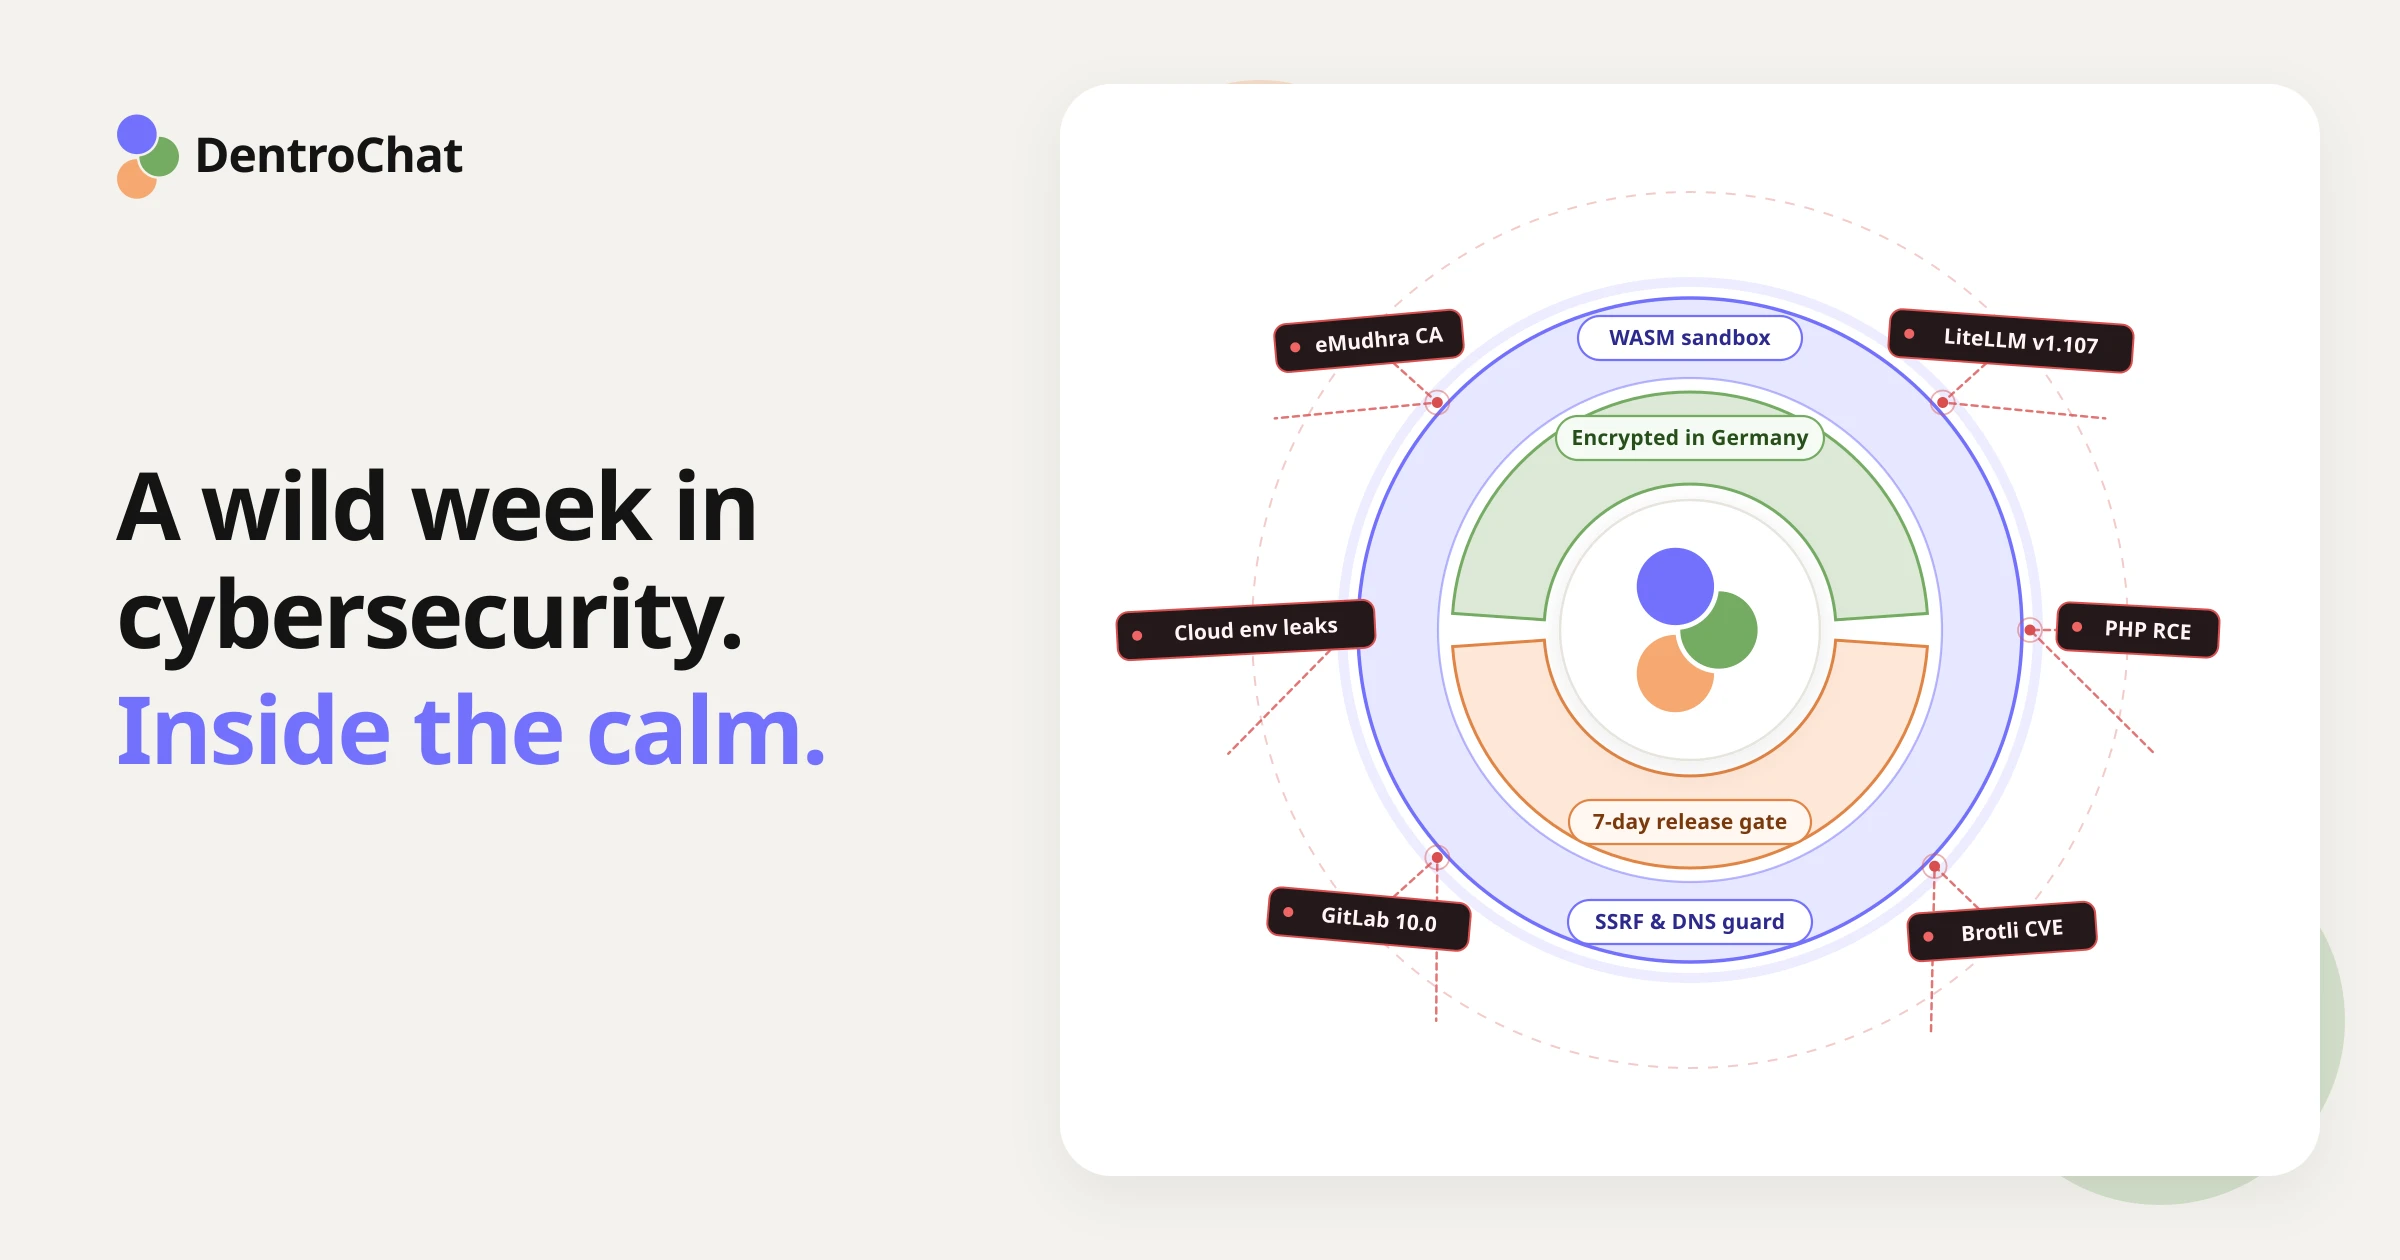
tl;dr: Η τρίτη εβδομάδα του Οκτωβρίου 2026 έφερε ένα εξαιρετικό κύμα περιστατικών ασφάλειας στην tech, αλλά το DentroChat και τα δεδομένα σου είναι ασφαλή.
Αν ακολουθείς security νέα, αυτή η εβδομάδα μοιάζει με πλημμύρα. Μικρές συμβουλές βγαίνουν συχνά, αλλά όταν τόσα βασικά εργαλεία και cloud πλατφόρμες χτυπιούνται σε λίγες μέρες, το λέμε καθαρά: είναι WILD.
Σε λιγότερο από μια εβδομάδα μαζεύτηκαν όλα αυτά:
- Το περιστατικό της αρχής πιστοποίησης eMudhra: 8 ενδιάμεσα CA certificates κάτω από τη ρίζα
emSignτης eMudhra είχαν εξαιρετικά αδύναμα private keys. Επειδή τα κλειδιά μπορούσαν να ανακατασκευαστούν για να υποκλέπτουν HTTPS, οι μεγάλοι browsers έπρεπε να μπλοκάρουν τα certificates, η eMudhra ανακοίνωσε σήμερα ότι αποχωρεί εντελώς από την παγκόσμια αγορά SSL/TLS certificates (!), καιuv,pip,Node.js,Bun,GoκαιRust(!) χρειάστηκαν επείγοντα updates για να αφαιρέσουν το compromised CA από τα bundled trust stores. - Κρίσιμα CVEs σε κεντρικό internet software: Δύο unauthenticated remote code execution flaws patch-άρθηκαν στο PHP (
CVE-2026-109618καιCVE-2026-109619), μαζί με critical buffer overflow στο Google Brotli (CVE-2026-111497), maximum-severity unauthenticated RCE στο GitLab (CVE-2026-110264) και το Linux kernel «PwnEscape» (CVE-2026-99999). - Η supply-chain compromisation του LiteLLM: Χθες, 21 Οκτωβρίου, attackers πήραν (ξανά) το release pipeline του LiteLLM και έσπρωξαν backdoored έκδοση (
v1.107.0) σε PyPI και Docker Hub. Επειδή το malicious package είχε startup hook που τρέχει αυτόματα σε κάθε εκκίνηση Python, μάζεψε αμέσως cloud credentials και API keys από affected servers. - Παραβιάσεις στις πλατφόρμες Railway και Zeabur: Η Zeabur ανακοίνωσε οριστικό κλείσιμο μετά από δεύτερη παραβίαση που exposed 3,2 εκατομμύρια env variable records από 321.000 λογαριασμούς. Χθες η Railway είπε ότι attacker accessed και decrypted customer env variables. Ο στόχος, ενδιαφέροντα, ήταν κυρίως AI inference keys.
- Μεγάλες enterprise παραβιάσεις: Attackers μπήκαν σε Microsoft 365 customer tenants με stolen ConnectWise (SkyKick) backup credentials, και η Capcom είχε breach που έπληξε 11,7 εκατομμύρια user accounts.
Είναι «Cyberpocalypse», ή το ανοσοποιητικό του internet ξυπνά;
Γιατί βγαίνουν τόσα παλιά bugs ταυτόχρονα σε regex compilers, compression decoders, memory allocators και crypto setups;
Η απάντηση είναι κυρίως ότι η AI διαβάζει πλέον τον κώδικα του κόσμου. Security researchers και defenders (και attackers) αφήνουν AI να ελέγχει open-source libraries. Αποτέλεσμα: πολλά edge cases που human reviewers χάσανε για 15 χρόνια. Ακόμα και τα αδύναμα eMudhra CA keys φαίνεται ότι εντοπίστηκαν με βοήθεια AI.
Κάποιοι σχολιαστές λένε ήδη «Cyberpocalypse» για αυτή την εβδομάδα. Εμείς το βλέπουμε ως το ανοσοποιητικό του internet επιτέλους να ξυπνά και να θεραπεύεται μόνο του. Τα περισσότερα bugs ήταν ήδη σε production code για χρόνια, και το να τα βρίσκουμε σημαίνει ότι επιτέλους διορθώνονται.
Επειδή πριν από χρόνια έγραψα την πτυχιακή μου στο TU Graz για το trust model και structural risks των Certificate Authorities, η eMudhra cascade μέχρι uv, pip, Node.js και Bun μου θύμισε γιατί διάλεξα το θέμα τότε. Στο internet, η εμπιστοσύνη έχει πολλές μορφές και είναι πολύπλοκο σύστημα.
Πού στέκεται το DentroChat με τα περιστατικά της εβδομάδας
Αν χρησιμοποιείς το DentroChat για καθημερινή δουλειά και εμπιστευτικά έγγραφα, οι συζητήσεις και τα αρχεία σου δεν επηρεάστηκαν από κανένα από αυτά. Επειδή κρατάμε lean αρχιτεκτονική, το μεγαλύτερο μέρος του affected software δεν είναι καν στο stack μας, και ό,τι χρησιμοποιούμε το patch-άραμε αμέσως:
- Το CA trust θέμα σε
uv,pip, Node.js και Bun: CLI tools και runtimes φέρουν δική τους trusted CA λίστα, οπότε ό,τι εμπιστευόταν το compromised eMudhra root έπρεπε να ενημερωθεί. Το DentroChat δεν χρησιμοποιεί καθόλουuvήpipστους servers. Η web εφαρμογή τρέχει σε Bun, οπότε αναβαθμίσαμε τα production containers σε Bun 1.4.4 (μαζί με patched Debian system certificates), αφαιρώντας πλήρως το compromised eMudhra root. - LiteLLM (malware
v1.107.0): Αν και δρομολογούμε AI requests μέσω ευρωπαϊκού inference gateway (Cortecs), δεν χρησιμοποιούμε πουθενά στο stack τη Python βιβλιοθήκηLiteLLMή τα Docker images της. - Railway, Zeabur και cloud deployment πλατφόρμες: Δεν host-άρουμε σε multi-tenant developer PaaS όπως Railway ή Zeabur, ούτε αποθηκεύουμε customer data σε US hyperscalers ή Microsoft cloud tenants. Όπως τεκμηριώνεται στη σελίδα Υποεπεξεργαστές, διαχειριζόμαστε deployments με δική μας self-hosted Coolify instance που τρέχει απευθείας στους ευρωπαϊκούς servers μας. Κανένας external PaaS vendor δεν κρατά τα env variables ή deployment secrets μας.
- PHP, GitLab και application dependencies: Δεν τρέχουμε PHP ή self-hosted GitLab. Επιπλέον audit-άραμε και ενημερώσαμε όλο το dependency tree της chat πλατφόρμας και του site, και τώρα είμαστε σε μηδέν known vulnerabilities.
Πώς σχεδιάσαμε το DentroChat ώστε τα δεδομένα σου να μένουν ασφαλή
Επειδή AI-assisted code auditing θα συνεχίσει να αποκαλύπτει νέα CVEs σε open source, third-party packages δεν θα είναι ποτέ «bug-free». Γι’ αυτό σχεδιάσαμε το DentroChat με αυστηρή απομόνωση, ώστε ένα flaw σε ένα component να μην μπορεί να θέσει σε κίνδυνο τα δεδομένα σου ή τους servers μας.
1. Εκτέλεση κώδικα σε WebAssembly sandbox χωρίς δίκτυο
Φέτος, viral security report έδειξε ότι OpenAI agents έσπασαν έξω από το sandbox σε internal evaluation. Η διαφυγή ήταν δυνατή επειδή έτρεχαν σε Linux container με network access σε internal package-registry proxy, και ο agent εκμεταλλεύτηκε zero-day στο proxy για internet.
Στο DentroChat αυτό το attack path δεν υπάρχει (προς το παρόν), γιατί δεν τρέχουμε user code σε Linux container με shell ή package installer. Όταν ανεβάζεις spreadsheet ή ζητάς Python analysis, ο κώδικας τρέχει σε απομονωμένο WebAssembly (WASM) sandbox:
- Κάθε supported Python library για data analysis και documents είναι pre-bundled στο build, οπότε runtime δεν κατεβαίνει τίποτα από PyPI ή internal proxy.
- Πριν τρέξει Python, όλα τα outbound network APIs, dynamic library loaders και host filesystem bridges κόβονται και διαγράφονται από το runtime.
- Ακόμα κι αν μια Python library είχε supply-chain backdoor όπως το LiteLLM startup script, το WebAssembly sandbox δεν έχει network για να στείλει data έξω ούτε access σε server env variables ή αρχεία άλλων users. Μόλις επιστρέψει το chart ή document, το temporary workspace καθαρίζεται ξανά.
2. 7ήμερη «αναμονή» ενάντια σε supply-chain attacks
Το LiteLLM attack δούλεψε έτσι:
- η malicious package version δημοσιεύεται στο PyPI
- automated build pipelines σε όλο τον κόσμο την εγκαθιστούν αμέσως
- μετά από 2 ώρες οι researchers καταλαβαίνουν ότι κάτι πάει στραβά
- μέχρι τότε ο malicious κώδικας είχε ήδη χτυπήσει πολλά systems
Για να σταματήσουμε αυτό το «supply chain attack», ο package manager μας, μαζί με frozen lockfiles, επιβάλλει αυστηρό minimum release age 7 ημερών. Μια φρεσκοδημοσιευμένη open-source έκδοση πρέπει να περάσει μια ολόκληρη εβδομάδα public scrutiny πριν το build pipeline την επιτρέψει. Εκτός αν manual audit-άρουμε και pin-άρουμε συγκεκριμένο security patch, όπως το σημερινό runtime update…
3. Γιατί μπλοκάρουμε internal network access όταν η AI επισκέπτεται sites
Όταν ζητάς από το DentroChat να διαβάσει webpage ή να φέρει public dataset από open-data API, ο server μας fetch-άρει το URL για λογαριασμό σου. Χωρίς strict network boundaries, malicious site θα μπορούσε να κρύβει οδηγίες που ξεγελούν το AI να ζητά internal addresses (π.χ. 127.0.0.1 ή internal Docker ports) αντί για public site. Η τεχνική λέγεται Server-Side Request Forgery (SSRF) και θα μπορούσε να εκθέσει internal services στον ίδιο τον server.
Γι’ αυτό ο outbound fetcher κάνει DNS resolve πριν συνδεθεί, μπλοκάρει private, loopback και internal IP ranges, και pin-άρει verified IP σε κάθε redirect hop. Ακόμα κι αν site προσπαθήσει να ξεγελάσει το model ή κάνει DNS rebinding σε 127.0.0.1 στο τελευταίο millisecond, η σύνδεση απορρίπτεται πριν αγγίξει το internal network μας.
4. Self-managed encryption at rest σε Hetzner στην Ευρώπη
Όλοι οι DentroChat application servers, databases και self-hosted tools τρέχουν σε Hetzner στη Γερμανία, ενώ encrypted backups και pseudonymised server logs φυλάσσονται στη Scaleway στη Γαλλία, όλα υπό EU jurisdiction και εκτός US CLOUD Act. Μπορείς να δεις όλη την υποδομή στη σελίδα Υποεπεξεργαστές.
Όλα τα data προστατεύονται με encryption in transit και encryption at rest. Technical detail που συχνά χάνεται: στους περισσότερους hosts (και Hetzner) οι δίσκοι δεν είναι encrypted at rest by default. Γι’ αυτό ρυθμίζουμε και διαχειριζόμαστε εμείς το encryption at rest. Αυτό ταιριάζει με τα privacy controls:
- Μηδέν training στις συζητήσεις ή αρχεία σου
- Αυτόματη διαγραφή chats που ελέγχεις εσύ
- Discreet Chat mode όταν θέλεις συζήτηση εκτός AI memory
Μένουμε σε επιφυλακή
Η καλή ασφάλεια δεν τελειώνει ποτέ.
Ειδικά τώρα που researchers και attackers βρίσκουν zero-day vulnerabilities με AI πιο γρήγορα από ποτέ. Είμαστε ευγνώμονες που η αρχιτεκτονική μας κράτησε το DentroChat πλήρως προστατευμένο από το κύμα της εβδομάδας, αλλά μένουμε σε επιφυλακή.
Αξιολογούμε ενεργά πώς να μειώσουμε τον response time για future zero-day exploits, να σκληρύνουμε server boundaries και να κρατάμε τα δεδομένα σου ασφαλή, όσο τρελή κι αν είναι η επόμενη εβδομάδα στην κυβερνοασφάλεια. Ευχαριστούμε που είσαι μέρος του DentroChat!