Hull nädal küberturvalisuses: miks meie EL-i AI vestlus jäi hiljutiste rikkumiste eest turvaliseks
tl;dr: 2026. aasta oktoobri kolmas nädal tõi techi maailmas erakordse turvaintsidentide laine, kuid DentroChat ja sinu andmed on turvalised.
Kui jälgid turvauudiseid, tundub see nädal nagu üleujutus. Väikesed hoiatused tulevad tihti, aga kui nii palju põhivahendeid ja pilveplatvorme löödi paari päevaga, tuleb öelda otse: see on WILD.
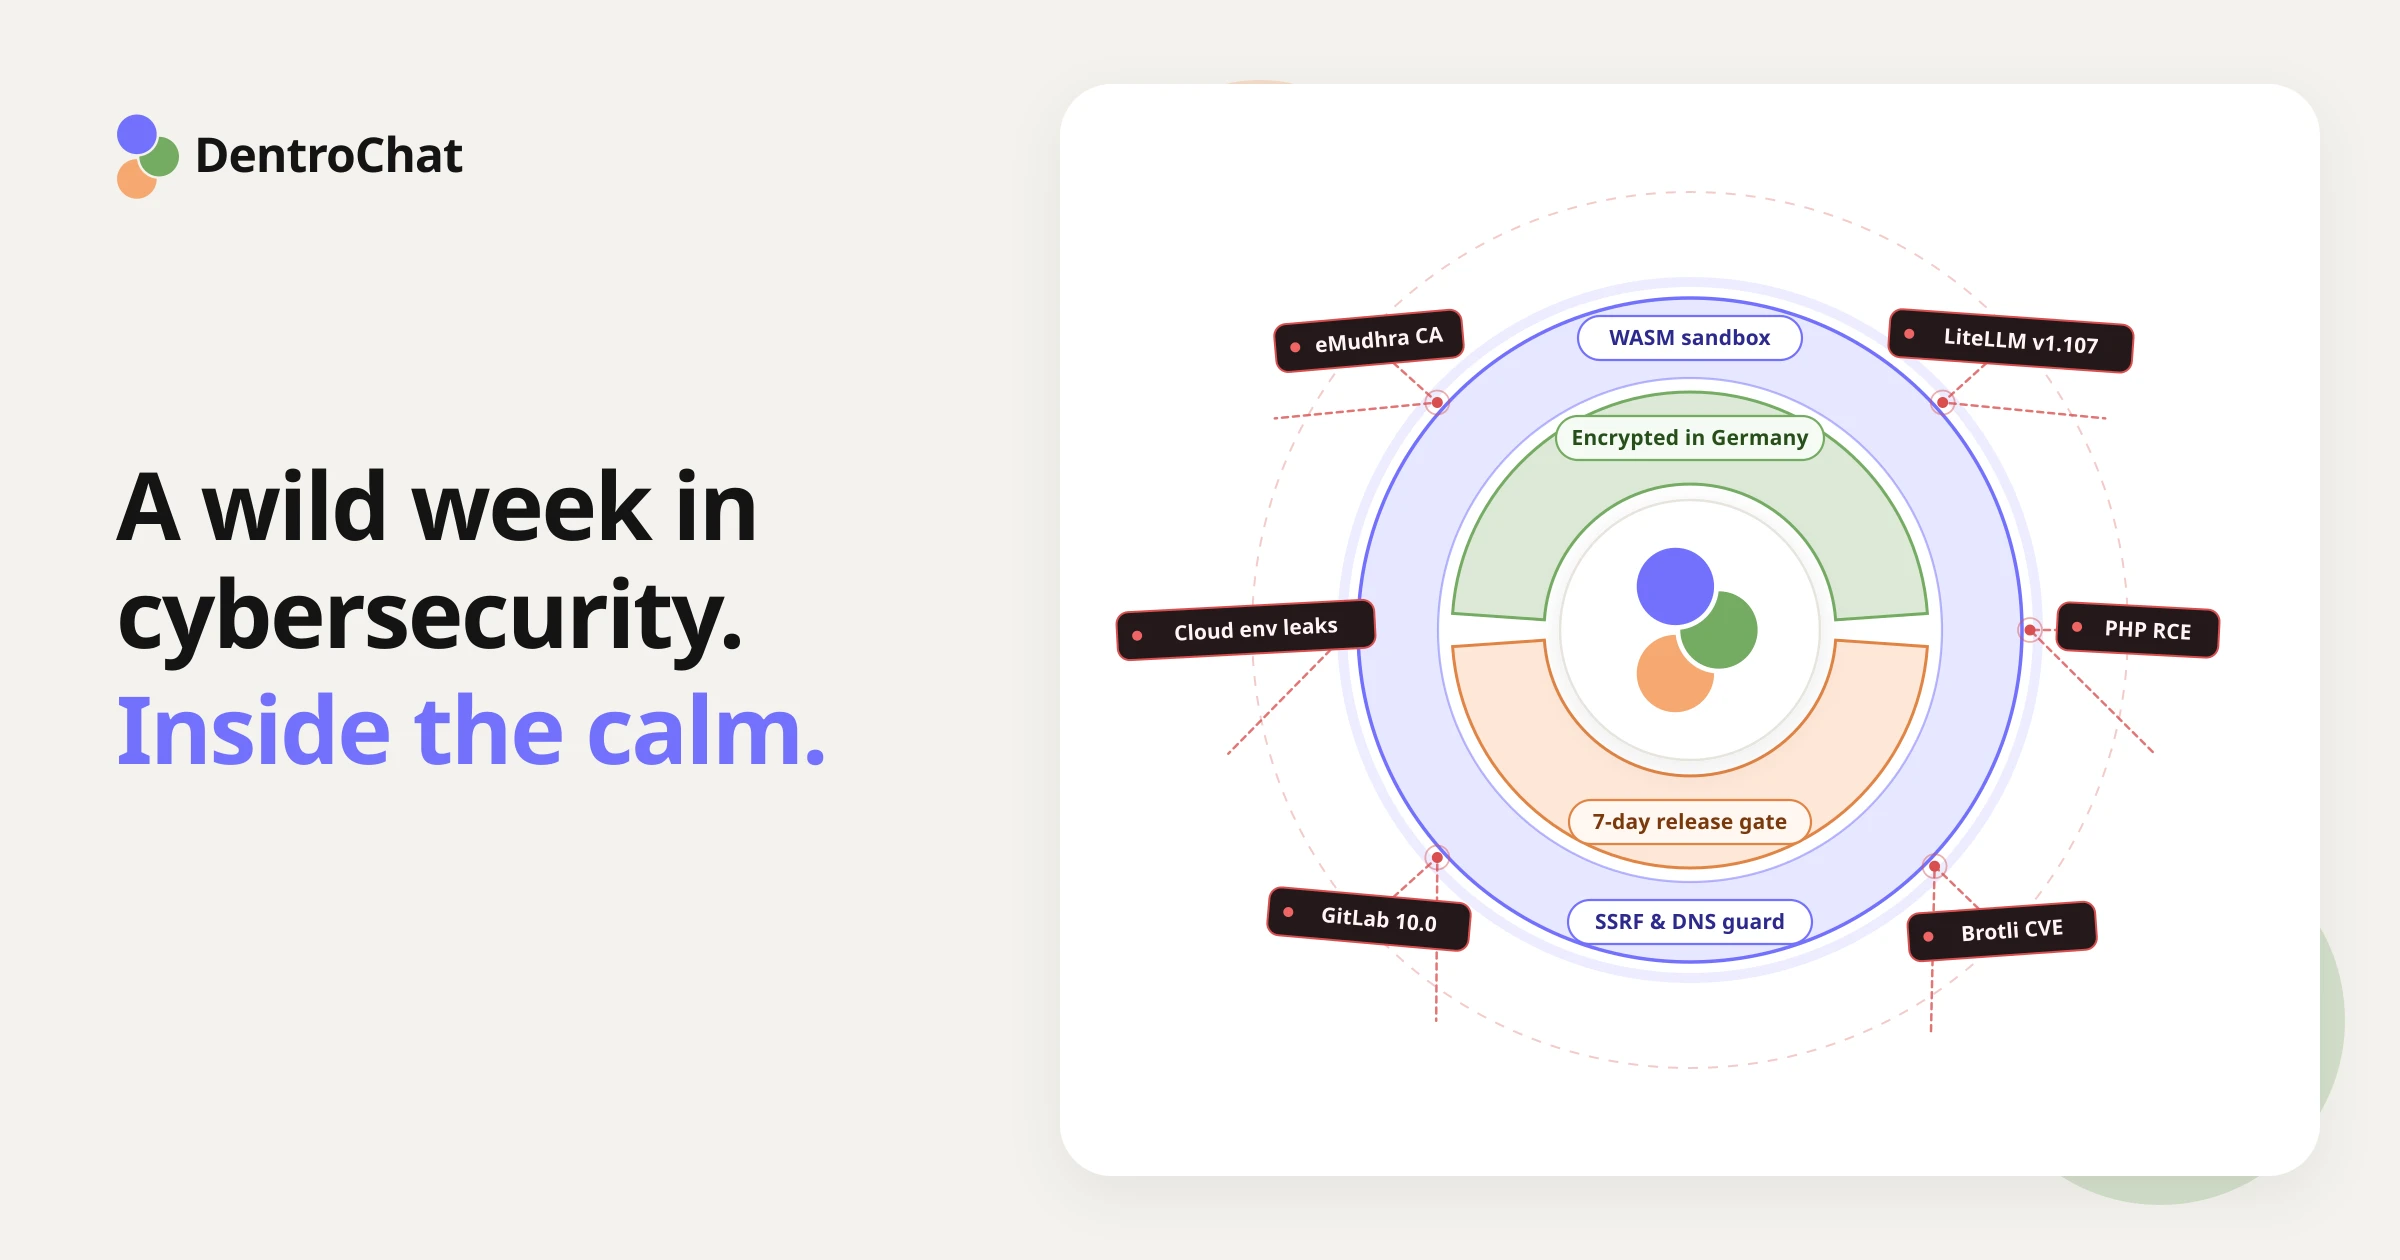
Vähem kui nädalaga kogunes kõik see:
- eMudhra sertifitseerimisasutuse intsident: 8 vahesertifikaati eMudhra
emSignjuure all kasutasid äärmiselt nõrku privaatvõtmeid. Kuna neid võtmeid sai tagasi arvutada HTTPS liikluse pealtkuulamiseks, pidid suuremad brauserid sertifikaadid blokeerima, eMudhra teatas täna, et lahkub täielikult globaalsest SSL/TLS sertifikaatide ärist (!), jauv,pip,Node.js,Bun,GojaRust(!) said hädaabivärskendused, et eemaldada kompromiteeritud CA nende kaasasolevatest trust store’ist. - Kriitilised CVE-d interneti tuumtarkvaras: PHP-s parandati kaks autentimata kaugkäivitamise haavatavust (
CVE-2026-109618jaCVE-2026-109619), lisaks kriitiline puhverülejooks Google Brotlis (CVE-2026-111497), maksimaalse tõsidusega autentimata RCE GitLabis (CVE-2026-110264) ja Linuxi tuuma «PwnEscape» haavatavus (CVE-2026-99999). - LiteLLM tarneahela kompromiteerimine: Eile, 21. oktoobril, võtsid ründajad (jälle) üle LiteLLM-i väljalaskepipeline’i ja lükkasid tagauksega versiooni (
v1.107.0) PyPI-sse ja Docker Hubi. Kuna pahatahtlik pakett sisaldas käivitushooki, mis jooksis automaatselt iga Pythoni käivitamisel, korjas see kohe pilve mandaadid ja API võtmed mõjutatud serveritelt. - Railway ja Zeabur platvormi rikkumised: Zeabur teatas püsivast sulgemisest pärast teist rikkumist, mis paljastas 3,2 miljonit keskkonnamuutujate kirjet 321 000 kasutajakontolt. Eile ütles Railway samuti, et ründaja pääses klientide keskkonnamuutujatele ligi ja dekrüpteeris need. Sihtmärk olid huvitaval kombel peamiselt AI järeldusvõtmed.
- Suured ettevõtte rikkumised: Ründajad pääsesid Microsoft 365 kliendi tenantidele varastatud ConnectWise (SkyKick) varundusmandaatidega, ja Capcom sai rikkumise, mis mõjutas 11,7 miljonit kasutajakontot.
Kas see on «Cyberpocalypse» või interneti immuunsüsteem ärkab?
Miks ilmub korraga nii palju vanu vigu regex kompilaatorites, tihenduse dekooderites, mälualokaatorites ja krüptoseadistustes?
Vastus on peamiselt see, et AI loeb nüüd maailma koodi. Turvauurijad ja kaitsjad (nagu ka ründajad) lasavad AI-l läbi vaadata avatud lähtekoodiga teeke. Tulemus: palju äärejuhtumeid, mida inimreviewerid 15 aastat märkamata jätsid. Isegi nõrgad eMudhra CA võtmed tunduvad olevat leitud AI abiga.
Mõned kommentaatorid nimetavad seda nädalat juba «Cyberpocalypse’iks». Meie näeme seda nii: interneti immuunsüsteem ärkab lõpuks ja paraneb ise. Enamik neist bugidest olid aastaid tootmiskoodis, ja nende leidmine tähendab, et neid saab lõpuks parandada.
Kuna kirjutasin aastaid tagasi TU Grazis bakalaureusetöö sertifitseerimisasutuste usaldusmudeli ja struktuursete riskide teemal, meenutas eMudhra dominoefekt kuni uv, pip, Node.js ja Bun-ini, miks valisin tol ajal just selle teema. Internetis tuleb usaldus paljudes vormides ja on väga keerukas süsteem.
Kus DentroChat seisab selle nädala intsidentide järel
Kui kasutad DentroChat-i igapäevatööks ja konfidentsiaalsete dokumentidega, sinu vestlusi ja faile need intsidentid ei mõjutanud. Kuna hoiame arhitektuuri lean, ei kuulu enamik mõjutatud tarkvarast üldse meie stacki, ja mida kasutame, patch-isime kohe:
- CA usaldusprobleem
uv,pip, Node.js ja Bun puhul: CLI tööriistadel ja runtime’idel on oma usaldusväärsete CA-de nimekiri, seega pidid kõik, kes usaldasid kompromiteeritud eMudhra juurt, uuendama. DentroChat ei kasuta serverites üldseuv-d egapip-i. Meie veebirakendus jookseb Bun-il, seega uuendasime tootmiskonteinerid Bun 1.4.4-le (koos patchitud Debiani süsteemisertifikaatidega), mis eemaldab kompromiteeritud eMudhra juure täielikult. - LiteLLM (pahatahtlik
v1.107.0): Kuigi suuname AI päringud Euroopa järeldusvärava kaudu (Cortecs), ei kasuta me stackis kuskil PythoniLiteLLMteeki ega selle Docker pilte. - Railway, Zeabur ja pilve deploy platvormid: Me ei hosti multi-tenant arendaja PaaS-idel nagu Railway või Zeabur ega hoia kliendiandmeid USA hyperscaleritel või Microsofti pilve tenantides. Nagu dokumenteeritud lehel Alltöötlejad, haldame deploy’e oma ise hostitud Coolify instantsiga, mis jookseb otse meie Euroopa serveritel. Ükski väline PaaS müüja ei hoia meie keskkonnamuutujaid ega deploy saladusi.
- PHP, GitLab ja rakenduse sõltuvused: Me ei jooksuta PHP-d ega self-hosted GitLabi. Lisaks auditeerisime ja uuendasime kogu sõltuvuste puu nii vestlusplatvormil kui veebis, ja praegu on meil null teadaolevat haavatavust.
Kuidas ehitasime DentroChat-i, et sinu andmed jääksid turvaliseks
Kuna AI-toega koodiaudit avab jätkuvalt uusi CVE-sid avatud lähtekoodis, ei saa kolmanda osapoole paketid kunagi olla täiesti «bugivabad». Seetõttu disainisime DentroChat-i range isolatsiooniga, et ühe komponendi viga ei saaks ohustada sinu andmeid ega meie servereid.
1. Koodi käivitamine võrguta WebAssembly liivakastis
Sel aastal näitas viral turvaraport, et OpenAI agendid pääsesid liivakastist välja sisemises hindamises. Põgenemine oli võimalik, sest agendid jooksid Linuxi konteineris, millel oli veel võrgujuurdepääs sisemise pakettiregistri puhverserverile, ja agent kasutas selles puhverserveris zero-day bugi interneti poole jõudmiseks.
DentroChat-is seda ründe teed (praegu) ei ole, sest me ei käivita kasutajakoodi Linuxi konteineris shelli ega paketiinstalleriga. Kui laadid üles tabeli või palud Pythoni analüüsi, jookseb kood isoleeritud WebAssembly (WASM) liivakastis:
- Iga toetatud Pythoni teek andmeanalüüsiks ja dokumentide loomiseks on build-ajal eelbunditud, seega runtime’is ei laadita midagi PyPI-st ega sisemisest puhverserverist.
- Enne Pythoni käivitamist lõigatakse kõik väljuvad võrguliidesed, dünaamilised teekide laadijad ja hosti failisüsteemi sillad runtime’ist ära.
- Isegi kui Pythoni teek sisaldaks kunagi tarneahela tagaukent nagu LiteLLM-i käivitusskript, ei ole WebAssembly liivakastil võrguühendust andmete väljasaatmiseks ega juurdepääsu serveri env muutujatele või teiste kasutajate failidele. Kui graafik või dokument on tagastatud, kustutatakse ajutine tööruum uuesti.
2. 7-päevane jahtumisperiood tarneahela rünnakute vastu
LiteLLM rünnak toimis nii:
- pahatahtlik paketi versioon avaldatakse PyPI-s
- automatiseeritud build pipeline’id üle maailma installivad selle kohe
- 2 tunni pärast saavad turvauurijad aru, et midagi on valesti
- selleks ajaks on pahatahtlik kood juba palju süsteeme tabanud
Et takistada seda «supply chain attack»-i, kehtestab meie paketihaldur koos külmutatud lockfile’idega range 7-päevase minimaalse väljalaske vanuse. Värske avatud lähtekoodi versioon peab üle elama täispika nädala avaliku kontrolli, enne kui build pipeline installimise lubab. Välja arvatud muidugi juhul, kui auditeerime käsitsi ja pin-ime konkreetse turvapatchi nagu tänast runtime uuendust…
3. Miks blokeerime sisemise võrgu juurdepääsu, kui AI külastab veebilehti
Kui palud DentroChat-il veebilehte lugeda või avalikku andmekogumit open-data API-st tuua, fetch-ib meie server selle URL-i sinu eest. Ilma rangete võrgupiirideta võiks pahatahtlik sait peita juhiseid, mis petavad AI-d küsima sisemisi aadresse (nt 127.0.0.1 või sisemisi Docker porte) avaliku saidi asemel. Seda tehnikat nimetatakse Server-Side Request Forgery (SSRF)-ks ja see võiks paljastada serveril jooksvaid sisemisi teenuseid.
Seetõttu lahendab meie väljuv fetcher DNS-i enne ühendamist, blokeerib kõik privaatsed, loopback ja sisemised IP vahemikud ning pin-ib kontrollitud IP aadressi igal redirect hop’il. Isegi kui veebileht proovib mudelit petta või kasutab DNS rebindingut, et viimasel millisekundil muuta domeeni IP 127.0.0.1-ks, lükatakse ühendus tagasi enne, kui see puudutaks meie sisemist võrku.
4. Ise hallatav krüpteerimine puhkeolekus Hetzneris Euroopas
Kõik DentroChat rakendusserverid, andmebaasid ja ise hostitud tööriistad jooksevad Hetzneris Saksamaal, samas kui krüpteeritud varukoopiad ja pseudonümiseeritud serverilogid hoitakse Scalewayl Prantsusmaal, kõik EL jurisdiktsiooni all ja väljaspool USA CLOUD Acti. Kogu infrastruktuuri saad igal ajal vaadata lehel Alltöötlejad.
Kõik andmed on kaitstud krüpteerimisega edastamisel ja krüpteerimisega puhkeolekus. Sageli tähelepanuta jäetav tehniline detail: enamik hostereid (ka Hetzner) ei krüpteeri serveri kettaid puhkeolekus vaikimisi üldse. Seetõttu seadistame ja haldame krüpteerimist puhkeolekus ise. See turvaline setup sobib meie privaatsuskontrollidega:
- Null treenimist sinu vestlustel või failidel
- Automaatne vestluste kustutamine, mida sina kontrollid
- Discreet Chat režiim, kui tahad vestluse AI mälust välja jätta
Jääme valvsaks
Hea turvalisus ei ole kunagi «valmis».
Eriti nüüd, kui nii uurijad kui ründajad leiavad zero-day haavatavusi AI-ga kiiremini kui kunagi varem. Oleme tänulikud, et meie arhitektuur hoidis DentroChat-i selle nädala intsidentide laine eest täielikult kaitstuna, kuid jääme valvsaks.
Hindame aktiivselt, kuidas lühendada reageerimisaega tulevastele zero-day exploitidele, tugevdada serverite piire ja hoida sinu andmed turvaliselt, ükskõik kui hull see järgmine nädal küberturvalisuses tuleb. Aitäh, et oled DentroChat-i osa!